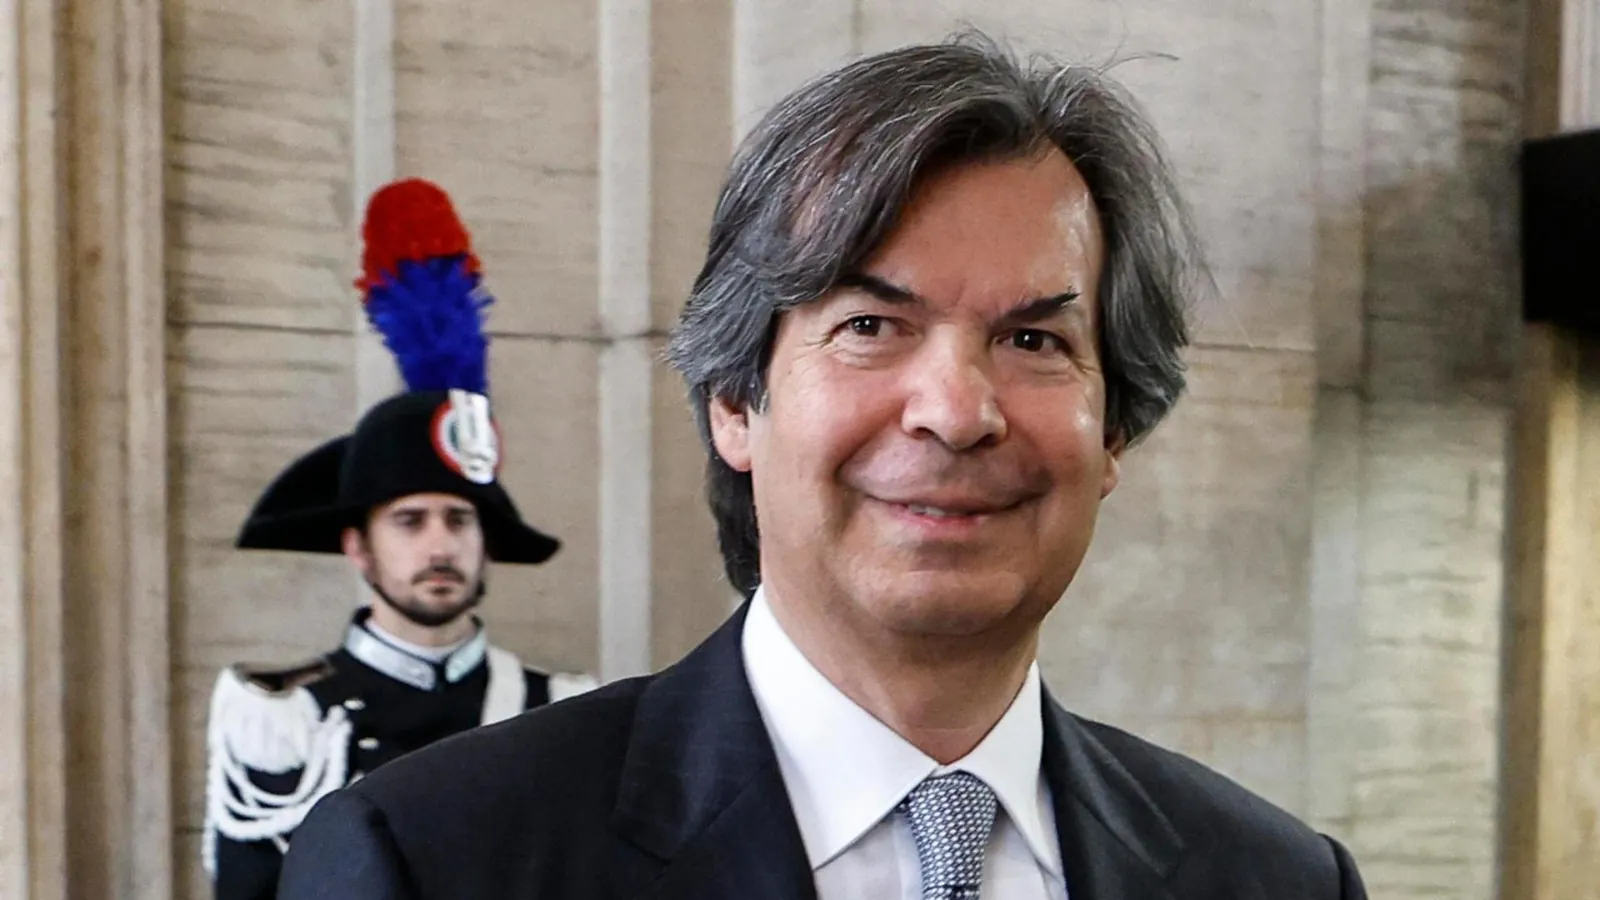
Przestępcy, którzy podszyli się na WhatsAppie pod Carlo Messinę, prezesa Intesa Sanpaolo, a następnie użyli AI do podrobienia głosu znanego prawnika, wyłudzili 95 mln euro z Fideuram, banku private bankingu należącego do największej włoskiej grupy bankowej. Ponad połowę pieniędzy udało się odzyskać, ale od 36 do 39,5 mln euro, zależnie od źródła, nadal nie zostało odnalezione.
- Przestępcy podszyli się na WhatsAppie pod prezesa Intesa Sanpaolo Carlo Messinę, a następnie użyli AI do sklonowania głosu Paolo Nastasiego, managing partnera kancelarii A&O Shearman Italia, co skłoniło prezesa Fideuram Paola Molesiniego do autoryzowania przelewów na łącznie 95 mln euro, trafiających głównie na rachunki w Chinach i Hongkongu.
- Około 53 mln euro odzyskano dzięki współpracy władz Chin, Portugalii i Włoch, natomiast od 36 do 39,5 mln euro – zamienionych na kryptowaluty – nadal pozostaje nieodnalezionych.
- Mediolańska prokuratura bada serię podobnych oszustw z użyciem klonowania głosu wymierzonych we włoskie banki, w tym atak na Banca Ifis, gdzie zatwierdzono operacje na około 24 mln euro, z których odzyskano 20 mln.
Informację 25 września 2026 roku podała agencja Reuters, powołując się na dwa źródła znające sprawę. Jako pierwszy sprawę ujawnił i opisał dziennik Corriere della Sera, a szczegóły z dokumentów sądowych przytoczyła włoska agencja ANSA. Intesa Sanpaolo i Fideuram odmówiły komentarza.
Fałszywy Carlo Messina napisał do prezesa Fideuram na WhatsAppie
Atak zaczął się od wiadomości, która wyglądała na polecenie z samej góry grupy. Według postanowienia sędzi śledczej, na które powołuje się ANSA, 23 lutego Paolo Molesini, ówczesny prezes Fideuram, dostał wiadomość na WhatsAppie od osoby, która „mimo że dzwoniła z innego numeru niż ten, który znał, twierdziła, że jest Carlo Messiną” / „pur chiamandolo da un numero diverso da quello a lui noto, affermava di essere Carlo Messina”.
Pretekst był dopasowany do realiów włoskiej bankowości. Fałszywy Messina zapowiedział telefon od prawnika z renomowanej kancelarii, który miał sfinalizować przejęcie zagranicznego banku. Intesa rzekomo nie mogła przeprowadzić transakcji sama, bo przeciek informacji groził wstrzymaniem jej przez Consob, dlatego zakup miał pójść przez spółkę zależną Fideuram. Consob to włoska komisja nadzoru giełdowego. Jak streszcza sędzia, Molesini nie uznał tego za podejrzane, ponieważ kilka miesięcy wcześniej z tego samego powodu, czyli przecieku, przepadło przejęcie Generali.
Drugim elementem oszustwa był sklonowany głos. Do Molesiniego zadzwoniła osoba podająca się za Paolo Nastasiego, managing partnera A&O Shearman Italia, międzynarodowej kancelarii prawnej, która występowała jako pośrednik w transakcji. Według ustaleń Corriere della Sera przestępcy odtworzyli głos Nastasiego narzędziami AI. Prawnik nie miał z oszustwem nic wspólnego i nic o nim nie wiedział.
Przebieg wydarzeń według dostępnych źródeł:
- 23 lutego 2026: wiadomość od fałszywego Messiny na WhatsAppie, a potem telefon od „prawnika”, który przesłał jedenaście dokumentów, w tym umowę o zachowaniu pełnej poufności i specjalne pełnomocnictwo rzekomo podpisane przez Messinę, a następnie dane rachunków do przelewów.
- Tego samego dnia: z szefem działu skarbu i płatności Fideuram skontaktowała się osoba podająca się za dyrektora generalnego Fideuram i zapowiedziała, że Molesini zadzwoni w sprawie pilnych i poufnych przelewów.
- Kolejne dni: przelewy trafiają głównie na rachunki w Chinach i Hongkongu.
- 12 marca 2026: Molesini rezygnuje ze stanowiska „z powodów osobistych”. Fideuram nie podał wtedy innych wyjaśnień.
- 25 września 2026: sprawa trafia do mediów.
Część pieniędzy wróciła, ale kilkadziesiąt milionów euro zniknęło w kryptowalutach
Fideuram szybko wykrył nieprawidłowości w przelewach i zaalarmował banki oraz organy ścigania w kilku krajach. Według źródeł Reutersa około 53 mln euro odzyskano dzięki współpracy władz Chin, Portugalii i Włoch, a około 36 mln euro wciąż brakuje. Pieniądze przeszły przez sieć zagranicznych rachunków i zostały zamienione na kryptowaluty.
Dokumenty sądowe, na które powołuje się ANSA, podają nieco inne liczby. Sędzia Sonia Mancini zamroziła ponad 13 mln euro w portugalskim banku, a 42 mln euro zatrzymał wcześniej sam Fideuram na rachunkach w Chinach. Według akt brakuje 39,5 mln euro. Różnica między 36 a 39,5 mln euro wynika najpewniej z różnych dat i sposobu liczenia odzyskanych kwot, ale żadne z dostępnych źródeł tego nie wyjaśnia.
Według Reutersa ani Molesini, ani inni menedżerowie Fideuram nie są objęci śledztwem. Mediolańska prokuratura prowadzi postępowanie przeciwko cudzoziemcowi mieszkającemu poza Europą, podejrzanemu o oszustwo komputerowe. ANSA precyzuje, że jako jeden z członków grupy podejrzany jest 48-letni obywatel Izraela.

Mediolańska prokuratura bada kolejne ataki z użyciem AI na włoskie banki
Fideuram nie był jedynym celem. Według ANSA prokuratura w Mediolanie bada serię oszustw o podobnym schemacie, w których wykorzystano wiadomości, maile i klonowanie głosu:
- menedżerka Banca Ifis miała w maju zatwierdzić operacje na około 24 mln euro, z których odzyskano 20 mln; pieniądze przeszły przez Hiszpanię, Singapur, Hongkong i Bahrajn,
- w przypadku mniejszego banku chodzi o około 2 mln euro, częściowo odnalezione w Chorwacji,
- identyczne oszustwo, również z użyciem nazwiska tego samego prawnika, spotkało spółkę niebankową z grupy BPER, choć kwoty były znacznie mniejsze.
Włochy mają też głośny precedens sprzed roku. W lutym 2025 roku ofiarą oszustów, którzy podszywali się pod ministra obrony Guido Crosetto, padł Massimo Moratti, były prezes Interu Mediolan. Przestępcy wyłudzali pieniądze na rzekomy okup za dziennikarzy porwanych na Bliskim Wschodzie. Głos ministra odtworzono za pomocą oprogramowania AI. Około 980 tys. euro przelanych przez Morattiego odnaleziono na dwóch rachunkach w Holandii i odzyskano w całości.
W tej historii najbardziej niepokoi mnie nie sam klon głosu, tylko to, kto dał się oszukać. To nie był stażysta z działu płatności, tylko prezes banku z wieloletnim doświadczeniem, który wydał polecenie własnym ludziom. Procedury bezpieczeństwa w firmach zwykle chronią przed nietypowym poleceniem od szefa. Tu szef sam był ogniwem ataku, a pracownicy wykonali to, co zwykle się wykonuje, gdy prosi prezes.
Druga rzecz: deepfake był tylko jednym elementem. Przestępcy znali strukturę grupy Intesa, wiedzieli, kogo użyć jako wiarygodnego pośrednika, i opowiedzieli historię o przecieku i nadzorze, która pasowała do tego, co działo się w banku kilka miesięcy wcześniej. AI obniżyła koszt podrobienia głosu, ale całą resztę zrobiło dobre rozpoznanie celu i socjotechnika.
Jest też dobra wiadomość. Bank wykrył problem na tyle szybko, że większość pieniędzy zatrzymano na rachunkach w Chinach i Portugalii. Szybka reakcja i międzynarodowa współpraca działają. Otwarte pozostaje pytanie, jak zweryfikować polecenie od osoby, której w normalnych warunkach nikt nie ośmiela się weryfikować. Moim zdaniem odpowiedzią jest procedura, która obowiązuje wszystkich, łącznie z zarządem, bez wyjątków „bo to pilne i poufne”.
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl
Arup stracił 25,6 mln dolarów po wideorozmowie z samymi deepfake’ami
Najbardziej znanym przypadkiem tego typu oszustwa na świecie pozostaje sprawa Arup, brytyjskiej firmy inżynieryjnej. Pracownik finansowy z biura w Hongkongu uczestniczył w wideorozmowie z osobami, które uważał za dyrektora finansowego i innych pracowników firmy, a które okazały się deepfake’ami. Wykonał 15 przelewów na łącznie 200 mln dolarów hongkońskich (25,6 mln dolarów amerykańskich) na pięć rachunków w ciągu tygodnia w styczniu 2024 roku. Firma potwierdziła, że użyto fałszywych głosów i obrazów.
Przypadki Arup i Fideuram różnią się techniką, ale łączy je schemat: polecenie od kogoś z najwyższego szczebla, presja czasu, poufność transakcji i przelewy na rachunki w Azji. W sprawie Arup oszuści podrobili całe spotkanie wideo. W sprawie Fideuram wystarczyła wiadomość tekstowa i jeden sklonowany głos osoby, którą ofiara znała.
Większość pracowników w Polsce nie zna nawet pojęcia deepfake
Polskie firmy są słabo przygotowane na podobne ataki. Z raportu „Cyberportret polskiego biznesu 2025” przygotowanego przez ESET i DAGMA Bezpieczeństwo IT wynika, że 58% pracowników w Polsce nie zna pojęcia deepfake. 27% przyznaje, że uznało takie nagranie za wiarygodne, a kolejne 30% nie potrafi tego jednoznacznie ocenić.
Bariera językowa też przestaje chronić. Polszczyzna była dotąd uznawana za trudny język dla modeli AI, ale narzędzia coraz lepiej odwzorowują wymowę i akcent także w językach innych niż angielski. Do sklonowania głosu członka zarządu zwykle wystarcza kilka sekund nagrania z mediów społecznościowych, wystąpień publicznych czy wywiadów.
Kamil Sadkowski, analityk cyberbezpieczeństwa ESET, wskazuje na procedury, a nie na wykrywanie deepfake’ów na słuch:
„Fundamentem bezpieczeństwa stają się również szczelne procesy, takie jak weryfikacja poza pasmem, czyli potwierdzanie poleceń głosowych innym kanałem, na przykład firmowym komunikatorem. Niezbędna jest też zasada czterech oczu przy kluczowych operacjach finansowych oraz stosowanie ustalonych wcześniej haseł bezpieczeństwa w rozmowach z kadrą zarządzającą”.
Sprawa Fideuram pokazuje, gdzie te zasady mają lukę: zasada czterech oczu nie pomoże, jeśli jedną parą oczu jest oszukany prezes, a drugą podwładny, który dostał telefon „od dyrektora generalnego” z zapowiedzią tego polecenia.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz dodatkowych źródeł, w tym materiału agencji Reuters z dnia 25.09.2026, pierwotnej publikacji dziennika Corriere della Sera oraz relacji ANSA i Il Post. Kontekst dotyczący sprawy Arup zweryfikowano z materiałami CNN i South China Morning Post, a sprawy Massima Morattiego z relacjami włoskich mediów z lutego 2025 roku. Dane o przygotowaniu polskich firm pochodzą z raportu ESET i DAGMA Bezpieczeństwo IT przytoczonego przez FOCUS ON Business.
Cytat z postanowienia sędzi Sonii Mancini zweryfikowano z oryginalnym włoskojęzycznym tekstem agencji ANSA. Wypowiedź Kamila Sadkowskiego, analityka cyberbezpieczeństwa ESET, pochodzi z oryginalnego polskojęzycznego materiału źródłowego.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji o śledztwie w sprawie oszustw z użyciem AI wobec Fideuram i innych włoskich banków.