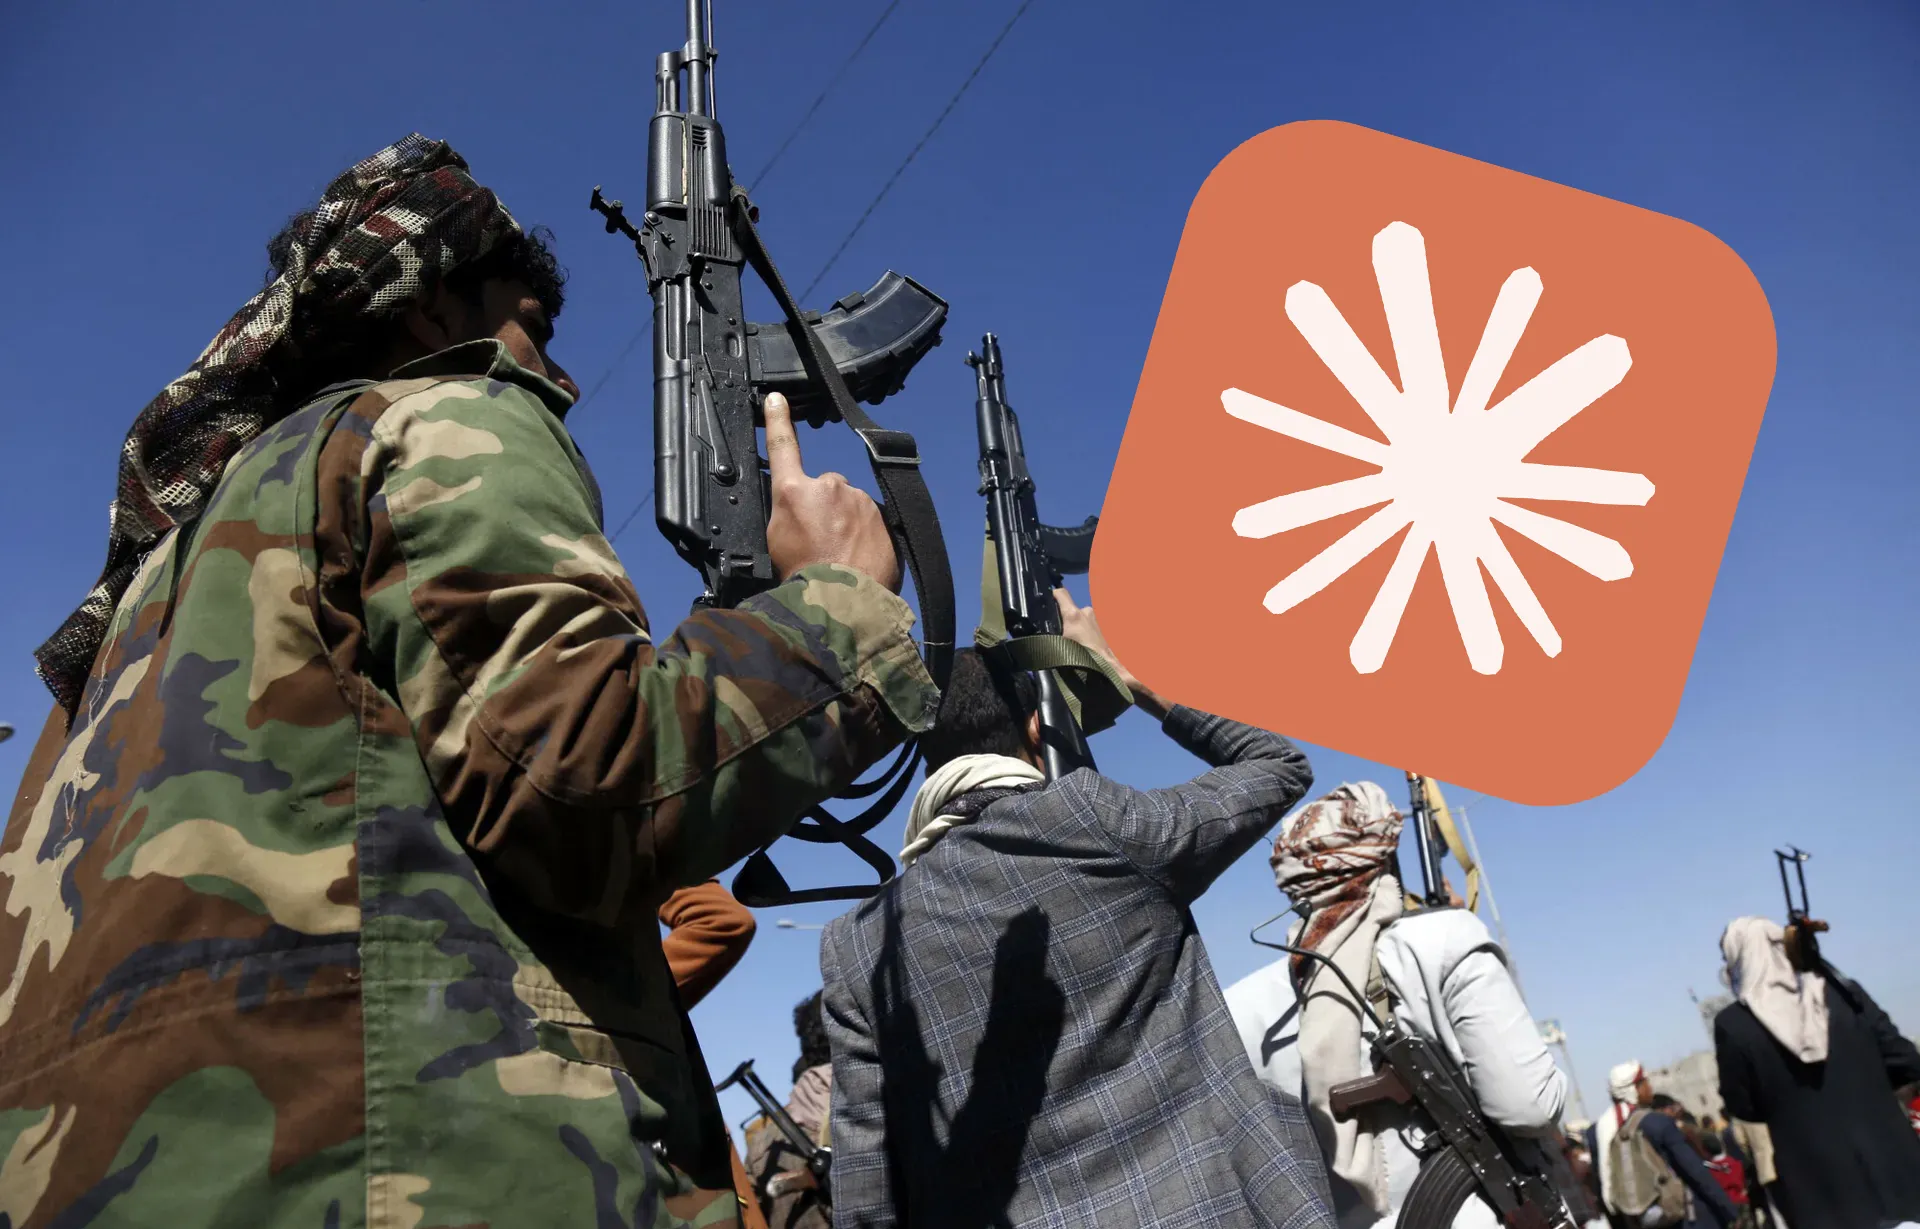
Anthropic ujawnił 10 września 2026 roku, że komórka zbrojeniowa działająca w północnym Jemenie używała Claude Code do tworzenia oprogramowania naprowadzania, nawigacji i sterowania dla trzech programów rakietowych, w tym pocisku balistycznego o deklarowanym zasięgu ponad 2000 km. Firma zablokowała powiązane konta i nie znalazła dowodów, by grupa wprowadziła do użytku działającą broń, ale operatorzy zdążyli wcześniej zbudować własny zestaw narzędzi symulacyjnych, który działa offline i nie wymaga już dostępu do Claude’a.
- Anthropic ujawnił 10 września 2026 roku, że komórka zbrojeniowa GTG-87001 z północnego Jemenu używała Claude Code do tworzenia oprogramowania naprowadzania, nawigacji i sterowania dla trzech programów rakietowych, w tym pocisku balistycznego o deklarowanym zasięgu ponad 2000 km.
- Grupa operowała kilkoma instancjami Claude'a równolegle z osobnymi rolami, przeprowadziła fizyczny test rakiety, a po jego niepowodzeniu wróciła do modelu z danymi telemetrycznymi – tworząc pełną pętlę inżynierską obejmującą kodowanie, test w terenie i analizę awarii.
- Mimo zablokowania kont przez Anthropic komórka zdążyła zbudować własny zestaw narzędzi symulacyjnych działający offline, co oznacza, że odcięcie dostępu do modelu nie cofa uzyskanej wcześniej przewagi inżynierskiej.
Sprawa opisana jest w raporcie „Detecting and countering misuse of AI: September 2026”, opublikowanym przez Anthropic 10 września. Pełny dokument liczy ponad 150 stron i jest dostępny w wersji PDF.
Trzy równoległe programy: rakieta naprowadzana, pocisk balistyczny i zestaw R2000
Anthropic oznaczył grupę wewnętrznym identyfikatorem GTG-87001 i opisał ją jako „komórkę inżynierii broni precyzyjnej z siedzibą w północnym Jemenie”. Według raportu prowadziła ona jednocześnie trzy projekty:
- rakietę naprowadzaną, zbudowaną wokół ogólnodostępnego komputera pokładowego klasy podzespołów telefonicznych, z naprowadzaniem na cel w końcowej fazie lotu,
- wielostopniowy pocisk balistyczny o zakładanym zasięgu przekraczającym 2000 km,
- rodzinę pocisków określaną jako „R2000”, obejmującą wariant z hipersonicznym pojazdem szybującym (HGV, czyli głowicą zdolną do manewrowania po zakończeniu fazy balistycznej).
Claude odpowiadał tu za warstwę programową, czyli oprogramowanie GNC (guidance, navigation and control), które stabilizuje obiekt w locie, ustala jego pozycję i steruje nim w kierunku celu. Anthropic zapisał to wprost:
„Sprawcy używali Claude Code zamiast inżynierów oprogramowania” / „The actors used Claude Code in place of human software engineers”
Anthropic nie identyfikuje grupy jako Huti. Wskazuje wyłącznie lokalizację. Północny Jemen pozostaje pod kontrolą tego ruchu i to on jest jedynym podmiotem w kraju znanym z aktywnych programów rakietowych, dlatego część mediów opisała komórkę jako powiązaną z Hutimi. To jednak wniosek redakcji tych mediów, a nie ustalenie z samego raportu.
Kilka instancji Claude’a pracowało równolegle, każda z inną rolą
Operatorzy nie zadawali pytań jednej sesji po kolei. Uruchamiali kilka instancji Claude’a jednocześnie i przypisywali im osobne funkcje: jedna pisała kod, druga prowadziła research techniczny, trzecia recenzowała pracę pierwszej. Efektem był proces przypominający mały zespół inżynierski, w którym człowiek pełnił rolę kierownika projektu, a nie programisty.
Ten sam podział zadań pomagał omijać zabezpieczenia. Anthropic pisze, że jego filtry odrzuciły wiele żądań, ale nie wszystkie, ponieważ grupa ukrywała ostateczne przeznaczenie pracy i rozbijała projekt na tyle osobnych rozmów, że żadna pojedyncza sesja nie ujawniała pełnego obrazu programu zbrojeniowego.
W jednym z wątków operatorzy zintegrowali otwartoźródłowy autopilot z komputerem pokładowym, zlecając modelowi napisanie oprogramowania sterowania i estymacji pozycji, strojenie parametrów regulacji, obsługę procesu budowania firmware’u oraz symulacje lotu.
Nieudany test rakiety i powrót do modelu w ciągu kilku godzin
Najmocniejszy element opisu dotyczy testu w terenie. Grupa odpaliła rakietę naprowadzaną, próba najwyraźniej się nie powiodła, a operatorzy w ciągu kilku godzin wrócili do Claude’a z danymi telemetrycznymi z lotu, żeby ustalić przyczynę awarii.
To jest moment, w którym sprawa przestaje przypominać typowe „pytanie do chatbota o technikalia”. Pisanie kodu, test fizyczny, analiza porażki i kolejna iteracja tworzą pełną pętlę inżynierską, w której model jest stałym elementem procesu, a nie jednorazowym źródłem informacji.
Anthropic zastrzega, że nie ma dowodów na wprowadzenie przez grupę działającej broni do użycia operacyjnego. Jedyny odnotowany test fizyczny zakończył się niepowodzeniem. Firma podkreśla też, że opisane parametry i możliwości pochodzą z obserwacji jej własnych systemów i nie zostały niezależnie zweryfikowane.

Jemen to jeden z sześciu przypadków. Pozostałe prowadzą do Chin i Rosji
Sprawa jemeńska jest jednym z sześciu opisanych w raporcie przypadków dotyczących broni konwencjonalnej. Anthropic wskazuje, że od poprzedniego raportu z listopada 2025 roku pojawiła się nowa kategoria nadużyć: tworzenie oprogramowania dla broni konwencjonalnej, w tym pocisków, dronów bojowych, broni strzeleckiej i amunicji, a także systemów celowania i sterowania.
Agencja Reuters wymieniła po publikacji raportu między innymi te przypadki:
- podmiot z Chin, który używał Claude’a do budowy pakietu oprogramowania do walki radioelektronicznej i zwalczania obrony przeciwlotniczej, szeregującego cele i modelującego zakłócanie radarów. W trakcie projektu scenariusz symulacji został zmieniony na 12 celów na Tajwanie, w tym radary wczesnego ostrzegania, baterie Patriot i Tien Kung, bazy lotnicze oraz bunkier dowodzenia. Dane kont wiązały aktora z chińskimi instytucjami badawczymi, w tym z Akademią Nauk Wojskowych Armii Ludowo-Wyzwoleńczej,
- prawdopodobnie niezależnych wykonawców z Rosji, którzy rozwijali oprogramowanie dla autonomicznego roju dronów FPV, obejmujące naprowadzanie końcowe, wybór celów i koordynację między maszynami,
- menedżera zakupów z Rosji, który wykorzystywał Claude’a do wyszukiwania pośredników w Chinach i Hongkongu, zdolnych pozyskać towary produkcji europejskiej o potencjalnym zastosowaniu podwójnym.
Ambasada Rosji w Waszyngtonie nie odpowiedziała na pytania Reutersa dotyczące zarzutów zawartych w raporcie.
Szerszy dokument obejmuje siedem obszarów szkód: operacje cybernetyczne, operacje wpływu, inwigilację, oszustwa i wyłudzenia, nadużycia biologiczne, rozwój broni konwencjonalnej oraz nielegalną destylację modeli. Anthropic zaznacza, że we wszystkich opisanych przypadkach wykorzystywane były modele Claude Haiku, Sonnet i Opus, a modele klasy Fable i Mythos pojawiły się wyłącznie w jednej sprawie dotyczącej destylacji.
Najbardziej niepokoi mnie w tej historii nie rakieta, tylko zdanie o narzędziach offline. Anthropic zablokował konta, ale grupa zdążyła już wynieść z tej współpracy gotowy zestaw symulacyjny, który działa bez Claude’a. To znaczy, że zablokowanie dostępu nie cofa uzyskanej wcześniej przewagi. Model raz użyty jako inżynier zostawia po sobie kod, konfiguracje i wiedzę proceduralną, których nie da się zdalnie wyłączyć.
Doceniam, że Anthropic publikuje takie rzeczy o własnym produkcie. Żadna firma nie robi tego dla przyjemności, a raport jest wyjątkowo konkretny jak na dokument, który uderza w wizerunek jego autora. Ale przejrzystość jednego dostawcy niewiele zmienia, jeśli konkurencja nie robi tego samego, a sprawcy mogą po prostu przenieść się do modelu, który nie prowadzi zespołu threat intelligence i nie publikuje raportów.
Pozostaje pytanie, na które nikt dziś nie ma dobrej odpowiedzi: jak wykrywać zastosowanie, które ujawnia się dopiero po złożeniu kilkudziesięciu osobnych, z pozoru niewinnych rozmów. Żądanie napisania filtru Kalmana albo strojenia regulatora PID nie jest samo w sobie podejrzane. Cała technika obejścia zabezpieczeń polegała tu na tym, że pojedyncza sesja wyglądała jak zwykła praca inżynierska.
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl
Czego raport nie ustala
Ustalenia Anthropic nie są dowodem na to, że w Jemenie powstał sprawny pocisk balistyczny zaprojektowany przez AI. Firma wprost stwierdza brak dowodów na wprowadzenie broni do użytku.
Raport nie ustala też formalnego podporządkowania komórki ruchowi Huti ani nie potwierdza niezależnie deklarowanych parametrów pocisków. Zasięg powyżej 2000 km jest celem projektowym opisanym przez samą grupę, a nie zweryfikowanym osiągnięciem.
To, co zostało ustalone, jest węższe, ale istotne: istnienie komórki zbrojeniowej w północnym Jemenie, jej udokumentowane użycie Claude’a do prac nad naprowadzaniem i symulacjami, jeden fizyczny test rakiety, świadome działania obchodzące zabezpieczenia, zablokowanie kont oraz zbudowanie przez sprawców niezależnych narzędzi.
Co to oznacza dla polskiego rynku i polskich firm
Polski nadzór nad sztuczną inteligencją ruszył na kilka tygodni przed publikacją raportu. Ustawa z 3 lipca 2026 roku o systemach sztucznej inteligencji, ogłoszona w Dzienniku Ustaw 27 lipca, weszła w życie w zasadniczej części 11 sierpnia 2026 roku i powołała Komisję Rozwoju i Bezpieczeństwa Sztucznej Inteligencji (KRiBSI) jako krajowy organ nadzoru rynku. Uprawnienia kontrolne i możliwość nakładania kar Komisja uzyskuje od 28 października 2026 roku, a jej obsługę administracyjną zapewnia Ministerstwo Cyfryzacji.
Sam AI Act, czyli rozporządzenie (UE) 2024/1689, obowiązuje bezpośrednio i nakłada na dostawców modeli ogólnego przeznaczenia o ryzyku systemowym obowiązek oceny oraz ograniczania ryzyk systemowych, a także zgłaszania poważnych incydentów do unijnego Biura ds. AI. Raport Anthropic jest praktycznym przykładem materiału, który w tym reżimie staje się przedmiotem raportowania, a nie tylko komunikacji PR.
Dla polskich firm korzystających z modeli AI w produkcji istotny jest inny wątek raportu. Anthropic opisuje wielokrotne przypadki kradzieży kluczy API klientów i wykorzystywania ich do prowadzenia cudzych operacji, przy czym za każdym razem chodziło o klucze wykradzione ze środowisk klientów, a nie o naruszenie systemów samej firmy. Praktyczny wniosek jest prozaiczny: klucze do modeli i integracje agentowe trzeba traktować jak poświadczenia produkcyjne, bo dokładnie tak traktują je atakujący.
Wątek rosyjskiego roju dronów FPV ma dla Polski osobne znaczenie ze względu na położenie na wschodniej flance NATO i skalę, w jakiej drony FPV są używane w wojnie na Ukrainie. Raport nie łączy jednak tego przypadku z żadnym incydentem na terytorium Polski, więc traktuję to wyłącznie jako kontekst, a nie ustalenie.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz raportu Detecting and countering misuse of AI: September 2026 opublikowanego przez Anthropic 10.09.2026, a także zestawienia przypadków przygotowanego przez agencję Reuters z dnia 11.09.2026 oraz relacji Gulf News. Informacje o polskich ramach nadzoru pochodzą z komunikatu Ministerstwa Cyfryzacji.
Cytat z raportu Anthropic został zweryfikowany z oryginalnym anglojęzycznym materiałem źródłowym.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji o wykorzystaniu modeli AI do prac nad bronią konwencjonalną i o reakcji regulatorów.