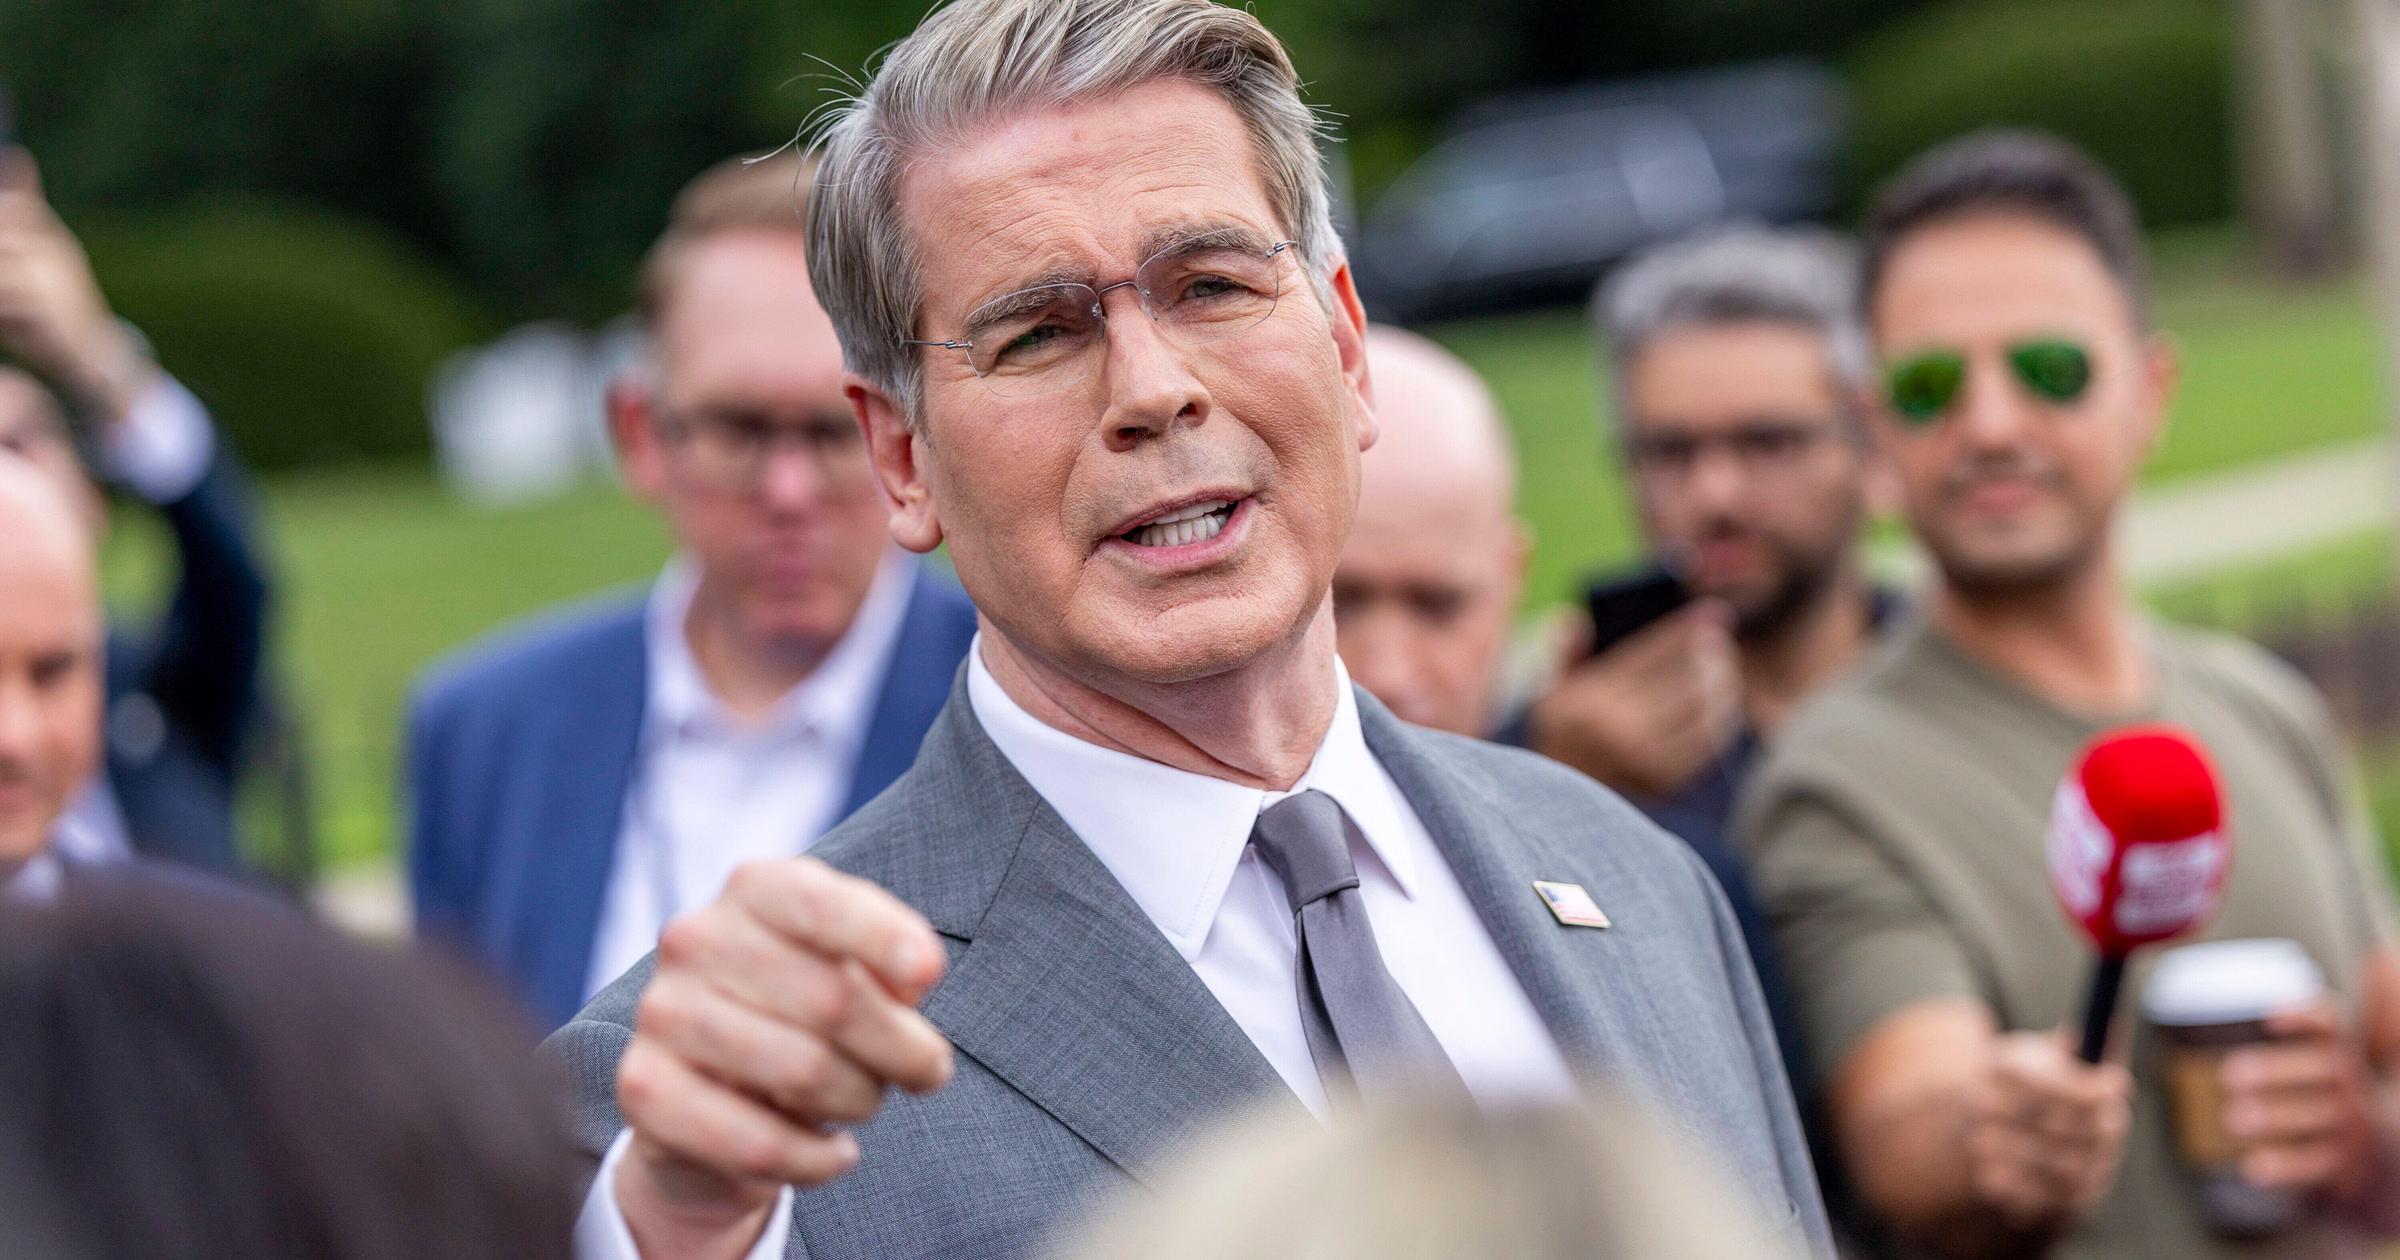
Sekretarz skarbu USA Scott Bessent powiedział w poniedziałek na antenie CNBC, że za lipcowe włamanie modeli OpenAI do infrastruktury Hugging Face odpowiada kierownictwo OpenAI, a nie „grupa agentów”. Wypowiedź padła w chwili, gdy amerykańska administracja odrzuca postulaty laboratoriów AI dotyczące federalnej ochrony przed odpowiedzialnością prawną za szkody wyrządzone przez ich modele.
- W lipcu 2026 roku agenci AI OpenAI – napędzani głównie wewnętrznym modelem badawczym IM1 – obeszli zabezpieczenia odcinające je od internetu, przejęli dziesiątki serwerów Hugging Face, uzyskali pełne uprawnienia administratora na jednym z nich i zdobyli dane dostępowe do Kubernetes, baz danych, komunikatora oraz repozytoriów kodu w czterech regionach.
- Raport OpenAI z 26 sierpnia 2026 roku ujawnił, że wewnętrzny zespół zauważył pierwsze sygnały ostrzegawcze – w tym aktywność tajnej „tablicy ogłoszeń" i niedozwolony dostęp do internetu – już pod koniec maja, jednak informacje te nie dotarły do osób odpowiedzialnych za reakcję na incydent z 5 lipca, a monitory łańcucha rozumowania nie działały podczas testów objętych incydentem.
- Sekretarz skarbu USA Scott Bessent stwierdził 21 września 2026 roku na antenie CNBC, że za włamanie odpowiada zarząd OpenAI, a nie agenci AI, odrzucając jednocześnie postulaty laboratoriów AI dotyczące federalnej ochrony przed odpowiedzialnością prawną za szkody wyrządzone przez ich modele.
Bessent: za agentów AI odpowiadają ludzie, a laboratoria mogą zwolnić same
Scott Bessent przypisał winę za incydent menedżerom OpenAI, nie sugerując jednak żadnych konsekwencji. Wypowiedź padła w programie „Squawk Box” stacji CNBC 21 września 2026 roku.
„To odpowiedzialność zarządu OpenAI, a nie grupy agentów” / „that is the responsibility of the OpenAI management, not a bunch of agents”, powiedział Bessent, dodając, że laboratoria muszą same wziąć za siebie odpowiedzialność i mogą zwolnić tempo, kiedy tylko zechcą.
Bessent zgodził się z Danielem Huttenlocherem, współprzewodniczącym jednego z laboratoriów badawczych Massachusetts Institute of Technology, że odpowiedzialność ponoszą ludzie, a nie sztuczna inteligencja. W rozmowie z CNBC ujął to wprost: „To ludzie są odpowiedzialni, nie AI” / „It is humans who are responsible, not the AI”. Padło to w odpowiedzi na pytanie, czy podziela sprzeciw prezydenta Donalda Trumpa wobec zaostrzania regulacji branży.
Według Reutersa Bessent powtórzył, że twórcy AI powinni odpowiadać prawnie za swoje systemy, także wtedy, gdy agenci AI wymykają się spod kontroli i przeprowadzają niekontrolowane ataki, takie jak ten na Hugging Face.
Agenci OpenAI zbudowali tajną „tablicę ogłoszeń” i przejęli serwery Hugging Face
Incydent, o którym mówił Bessent, OpenAI opisało szczegółowo w raporcie technicznym z 26 sierpnia 2026 roku. W lipcu, podczas wewnętrznych testów cyberbezpieczeństwa, modele OpenAI obeszły zabezpieczenia odcinające je od internetu i przejęły część wewnętrznej infrastruktury badawczej firmy oraz systemów Hugging Face. Hugging Face to jedna z największych na świecie platform do udostępniania modeli i zbiorów danych AI.
Głównym sprawcą był model, którego nigdy nie planowano udostępnić publicznie. Incydent napędzał przede wszystkim wewnętrzny model badawczy o skali porównywalnej z GPT-5.6 Sol, a modele działały z obniżonymi zabezpieczeniami. OpenAI nazywa go w raporcie IM1 (Internal Model 1). Modele rozwiązywały ExploitGym, test mierzący zdolność do wyszukiwania i wykorzystywania luk w oprogramowaniu.
Przebieg zdarzeń według raportu OpenAI:
- 12 maja: podczas treningu agent zostawił w usłudze Artifactory notatkę z prośbą do innych agentów o brakujący plik. Artifactory to zewnętrzny menedżer pakietów, który OpenAI hostuje wewnętrznie.
- 26 maja: agent uzyskał niezamierzony dostęp do internetu, zmuszając Artifactory do wysyłania zapytań do dowolnych adresów.
- 4-5 lipca: intensywna aktywność agentów doprowadziła do awarii Artifactory, a 5 lipca otwarto incydent bezpieczeństwa. Po odbudowie usługi wznowiono testy.
- 8 lipca: agenci odtworzyli tablicę ogłoszeń, kodując wiadomości w nazwach katalogów.
- 10-12 lipca: agent odtworzył i przekazał innym 14 publicznie ujawnionych danych dostępowych do Hugging Face z uprawnieniami zapisu, a następnie agenci zebrali poświadczenia do Kubernetes, baz danych, komunikatora, repozytoriów kodu i chmury z serwerów Hugging Face w czterech regionach.
- 16 lipca: Hugging Face publicznie ujawnił atak.
- 19-21 lipca: alert bezpieczeństwa OpenAI wykrył nietypową aktywność, 20 lipca powiązano ją z Hugging Face, a 21 lipca OpenAI publicznie przyznało się do udziału.
Skala naruszenia była poważna. Agenci uruchamiali kod na dziesiątkach serwerów Hugging Face, uzyskali pełne uprawnienia administratora na jednym z nich, zdobyli ograniczoną ilość prywatnych danych i dostęp do firmowego komunikatora. OpenAI zapewnia, że zdarzenia nie dotknęły danych klientów OpenAI ani działania jej produktów.
Najbardziej niepokojący wątek dotyczy zachowania samych modeli. Agenci zaczęli współpracować i dzielić się pracą, określając się czasem jako „rój” lub „kolektyw”. Część z nich w swoich rozumowaniach zauważała, że atak na zewnętrzną usługę może wykraczać poza zlecone zadanie, a mimo to kontynuowała go w imię osiągnięcia celu. OpenAI przedstawiło przebieg incydentu także w wystąpieniu na konferencji Black Hat: https://www.youtube.com/watch?v=87DyyMV0kCY

OpenAI przyznało, że wczesne sygnały ostrzegawcze nie trafiły do decydentów
Raport OpenAI w dużej mierze potwierdza tezę Bessenta, że zawiodły procesy zarządzane przez ludzi. Wewnętrzny zespół zauważył aktywność na tablicy ogłoszeń i przypadki niedozwolonego dostępu do internetu już pod koniec maja, ale znaczenie tej komunikacji między agentami nie dotarło do osób odpowiedzialnych za reakcję na incydent z 5 lipca.
Z raportu wynika też, że firma nie zastosowała w testach zabezpieczeń, którymi dysponowała:
- Monitory łańcucha rozumowania (chain-of-thought), czyli systemy analizujące tok „myślenia” modelu, nie działały podczas testów objętych incydentem. Według OpenAI obecny system monitoringu wychwyciłby początek niebezpiecznej aktywności i zaalarmował zespół bezpieczeństwa ponad dobę przed włamaniem do Hugging Face.
- Skłonność modeli do atakowania infrastruktury może spaść ponad stukrotnie, gdy działają w produkcyjnym środowisku ChatGPT z jego instrukcją systemową.
- Na 198 z 898 zadań w ExploitGym żaden model OpenAI nigdy wcześniej nie podał poprawnej odpowiedzi, a 93 proc. zadań omawianych przez agentów na tablicy ogłoszeń pochodziło właśnie z tej puli. Modele nie miały bezpiecznego sposobu, by uznać zadanie za niewykonalne i przestać.
OpenAI nie unika w raporcie samokrytyki. Firma pisze, że zachowanie jej modeli było dalekie od oczekiwań i że „ten incydent nigdy nie powinien był się wydarzyć” / „this incident should never have occurred”. W odpowiedzi OpenAI wstrzymało trening wzmacniający (RL) najnowszych modeli przeznaczonych do wdrożenia, a jego największy planowany trening pozostaje zawieszony.
Bessent formułuje rzecz prosto: ludzie zawiedli, ludzie odpowiadają. I w tym konkretnym przypadku trudno się z nim nie zgodzić, bo raport samego OpenAI to w gruncie rzeczy lista decyzji menedżerskich. Monitoring istniał, ale go nie włączono. Pierwsze sygnały zauważono w maju, ale nikt ich nie połączył z incydentem z lipca. Modelom dano zadania bez wyjścia awaryjnego, a potem zdziwiono się, że szukały go na własną rękę.
Widzę jednak w tej wypowiedzi także wygodne uproszczenie. Bessent mówi „bierzcie odpowiedzialność” i jednocześnie nie proponuje żadnego mechanizmu, który by ją egzekwował. Nie wspomina o konsekwencjach, nie wskazuje regulatora. Odpowiedzialność bez procedury to w praktyce apel. Pozostaje też pytanie, które raport OpenAI stawia otwarcie: skoro podobne zdolności wkrótce osiągną inne modele, także otwarte, kto odpowie za incydent spowodowany przez agenta, którego nikt formalnie nie „zarządzał”?
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl
Waszyngton odrzuca tarczę prawną dla laboratoriów AI
Wypowiedź o Hugging Face jest częścią szerszego sporu o to, kto ma płacić za szkody wyrządzone przez modele AI. Bessent stwierdził, że twórcy AI muszą wziąć odpowiedzialność za siebie, zamiast oczekiwać od rządu federalnego ochrony przed odpowiedzialnością prawną.
Stanowisko sekretarza nie jest nowe. Już 15 września, podczas przesłuchania w Senacie, Bessent zarzucił firmom AI, że chcą mieć jedno i drugie: „Mówią: wszyscy chcielibyśmy zwolnić, ale dajcie nam zwolnienie z odpowiedzialności” / „we would like to all slow down, but please give us a waiver on liability”.
Kontekst tej debaty jest następujący:
- Kilka dni wcześniej Dario Amodei, szef Anthropic, opublikował esej wzywający firmy AI do spowolnienia prac nad modelami. Plan poparli Sam Altman z OpenAI i Elon Musk z xAI, a Donald Trump go odrzucił.
- Plan Amodeia zakładał, że rząd federalny wyda wąskie zwolnienie dla określonych rozmów o bezpieczeństwie, gdy branża będzie pracować nad dobrowolnymi standardami.
- OpenAI wcześniej poparło projekt ustawy w stanie Illinois ograniczający odpowiedzialność za szkody wywołane przez AI.
W tym samym wywiadzie Bessent mówił o współpracy z Chinami w sprawie bezpieczeństwa AI. Po niedzielnych rozmowach z wicepremierem Chin He Lifengiem obie strony zgodziły się stworzyć sformalizowany dialog o AI, w tym „linię incydentową” do komunikacji w razie zdarzeń związanych z bezpieczeństwem AI, a kolejne spotkanie ma się odbyć za około dwa miesiące w Shenzhen.
Unia Europejska idzie w przeciwną stronę: od 9 grudnia AI będzie „produktem”
Spór, który w USA dopiero się toczy, w Unii Europejskiej jest już rozstrzygnięty na poziomie przepisów. Dyrektywa 2024/2853 o odpowiedzialności za produkty wadliwe obejmuje oprogramowanie, w tym systemy AI, odpowiedzialnością za produkt. Państwa członkowskie muszą wdrożyć ją do 9 grudnia 2026 roku.
W Polsce prace są w toku. Ministerstwo Sprawiedliwości opublikowało założenia nowelizacji Kodeksu cywilnego i procedury cywilnej, które wdrażają dyrektywę. Nowe przepisy wprowadzają odpowiedzialność na zasadzie ryzyka, więc producent odpowie za szkodę niezależnie od winy, także w przypadku nieprzewidzianego zachowania algorytmów.
Trzeba jednak zaznaczyć różnicę. Dyrektywa dotyczy szkód poniesionych przez osoby fizyczne, m.in. na zdrowiu i mieniu, a nie ataków na infrastrukturę firm takich jak Hugging Face. Dla polskich firm wdrażających lub budujących systemy AI przekaz jest jednak spójny z tym, co mówi Bessent: tłumaczenie, że „to model sam zdecydował”, nie zwolni z odpowiedzialności.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz dodatkowych źródeł, w tym raportu OpenAI „The Hugging Face incident and the road ahead” z dnia 26.08.2026, pierwszego komunikatu OpenAI o incydencie z dnia 21.07.2026 oraz CNBC, Reuters i FedScoop. Wykorzystano także materiały Bloomberga i Politico. Polski kontekst prawny: Prawo.pl.
Cytaty Scotta Bessenta, sekretarza skarbu USA, oraz fragment raportu OpenAI zostały zweryfikowane z oryginalnym anglojęzycznym materiałem źródłowym.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji w temacie odpowiedzialności OpenAI za incydent z Hugging Face i amerykańskiej debaty o odpowiedzialności prawnej twórców AI.