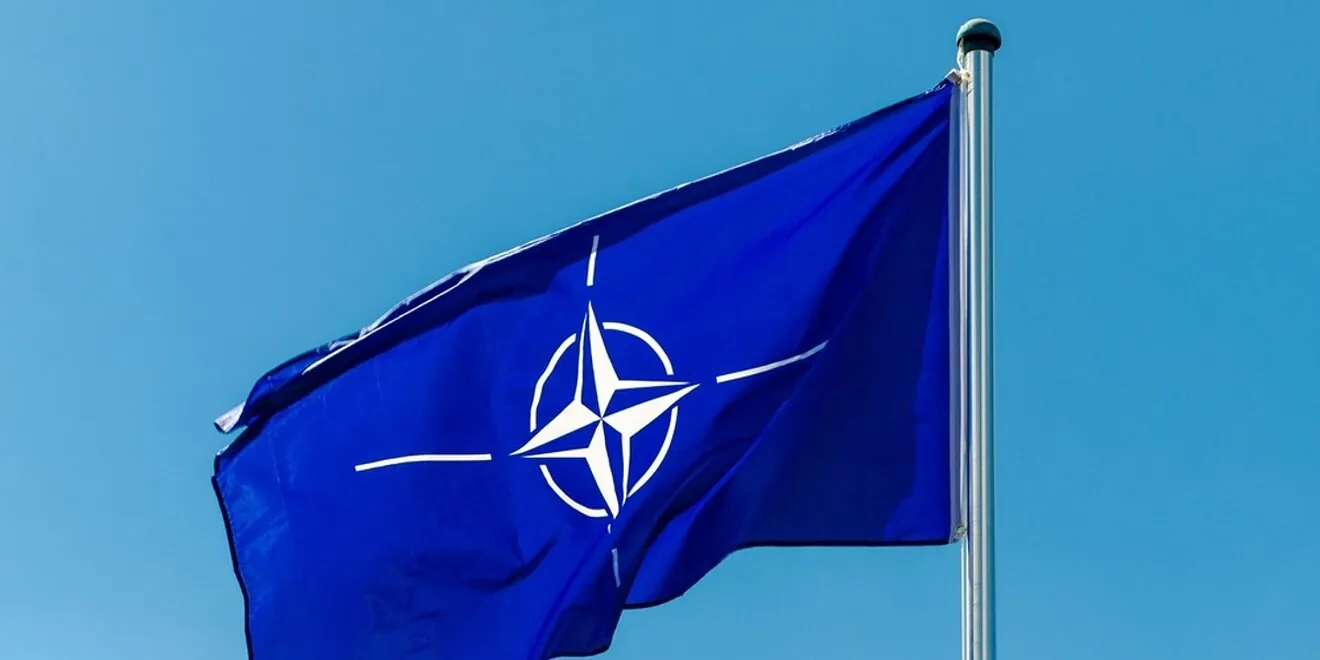
Agencja Komunikacji i Informacji NATO (NCIA) zużywa nawet 300 mld tokenów miesięcznie, korzystając z modeli cyberbezpieczeństwa OpenAI w ochronie sieci Sojuszu. OpenAI podało tę liczbę 17 listopada 2026 r. i przy okazji wyliczyło, co jego program Daybreak dał europejskim obrońcom: cztery luki wykryte przez unijną agencję ENISA, sześć podatności w MikroTik RouterOS znalezionych przez CERT Polska i 95 proc. potwierdzonych zgłoszeń w przeglądzie 27 projektów oprogramowania.
- Agencja Komunikacji i Informacji NATO (NCIA) zużywa do 300 mld tokenów wejściowych i wyjściowych miesięcznie, korzystając z modeli cyberbezpieczeństwa OpenAI do ochrony sieci państw członkowskich Sojuszu.
- CERT Polska wykrył za pomocą modeli GPT-5.5-cyber i GPT-5.6-sol sześć podatności w MikroTik RouterOS, w tym dwie krytyczne luki (CVE-2026-67276 i CVE-2026-86060, obie z oceną CVSS 9,2), które połączone w łańcuch ataku MikroTrick pozwalały przejąć pełną kontrolę nad urządzeniem bez uwierzytelnienia – atakujący wykorzystywali ten łańcuch co najmniej od 2 września 2026 r.
- ENISA ocenia, że gotowy atak na nowo ujawnioną podatność może dziś powstać w ciągu 15 minut, a według raportu Google M-Trends 2026 średni czas od ujawnienia luki do jej wykorzystania spadł do około minus siedmiu dni, czyli ataki zaczynają się średnio jeszcze przed wydaniem poprawki.
NCIA daje głównym instytucjom NATO dostęp do modeli OpenAI
NCIA, agencja odpowiedzialna za łączność i systemy informatyczne Sojuszu, udostępnia głównym instytucjom NATO zaawansowane modele OpenAI do ochrony sieci państw członkowskich. Według OpenAI NATO zużywa w ramach tej współpracy do 300 mld tokenów wejściowych i wyjściowych miesięcznie. Komunikat nie podaje wartości umowy ani nazw modeli, z których korzysta Sojusz.
Dr Dylan Browne, dyrektor generalny NCIA, nazywa modele cyberobrony oparte na AI „skokiem pokoleniowym” w cyberbezpieczeństwie. Jego zdaniem przyspieszają wykrywanie podatności i pozwalają obrońcom wyprzedzać przeciwników. Ciekawsza jest dalsza część wypowiedzi. Browne pisze, że wraz z rozwojem wdrożenia NCIA chce lepiej zrozumieć zużycie tokenów, sposób korzystania z modeli i ich ekonomię:
„Ta wiedza pomoże nam optymalizować koszty, oceniać konkurencyjne rozwiązania i podejmować świadome decyzje zakupowe.” / „This insight will help us optimise costs, evaluate competing solutions and make informed procurement decisions.”
Współpraca nie spadła z nieba. W marcu 2026 r. media informowały, że OpenAI prowadzi rozmowy o wdrożeniu swojej technologii w jawnych (nieklasyfikowanych) sieciach NATO. Stało się to krótko po umowie firmy z Pentagonem.
Daybreak to program OpenAI dla zweryfikowanych obrońców
Daybreak daje zweryfikowanym specjalistom od cyberbezpieczeństwa dostęp do modeli AI do autoryzowanych zadań: przeglądu kodu, analizy podejrzanej aktywności, weryfikowania podatności oraz pisania i testowania poprawek. Najważniejsze etapy rozwoju programu:
- 12 maja 2026 r. OpenAI uruchamia Daybreak, oparty na modelach GPT-5.5 i agentowym środowisku Codex Security.
- 11 sierpnia 2026 r. modele Daybreak stają się dostępne w Amazon Bedrock w AWS.
- Sierpień 2026 r. program dostaje dwa poziomy dostępu. Daybreak Blue obejmuje główne modele OpenAI do typowych zadań obronnych. Daybreak Red daje zatwierdzonym organizacjom wyspecjalizowane modele, w tym nowy GPT-5.6-Cyber.
- 3 września 2026 r. OpenAI ogłasza Daybreak for Frontline Defenders i przeznacza 1 mld dolarów na dofinansowany dostęp do modeli, szkolenia i wsparcie techniczne.
- 23 września 2026 r. dostęp do Daybreak dostaje rząd Ukrainy.
Media od początku opisywały Daybreak jako odpowiedź OpenAI na Project Glasswing, w ramach którego Anthropic udostępnia model Claude Mythos Preview wybranym organizacjom. Obie firmy walczą dziś o ten sam segment: państwowe agencje i największych dostawców bezpieczeństwa.
Na ćwiczeniach Crossed Swords 2026 uczestnicy pierwszy raz budowali agentów AI
OpenAI wsparło też tegoroczne ćwiczenia Crossed Swords, które Centrum Doskonalenia Cyberobrony NATO (CCDCOE) zorganizowało na początku listopada w Tallinnie. Według CCDCOE wzięło w nich udział ponad 250 osób z ponad 40 państw. Rok wcześniej było to około 240 uczestników z 40 państw, więc skala ćwiczeń prawie się nie zmieniła. Zmienił się ich charakter.
Nowością był osobny moduł szkoleniowy, w którym uczestnicy budowali, uruchamiali i oceniali agentów AI do operacji cybernetycznych, pracując z nimi ramię w ramię. Środowisko techniczne ćwiczeń korzystało z lokalnie uruchamianych modeli AI i, po raz pierwszy w historii Crossed Swords, z OpenAI Daybreak. Dyrektor ćwiczeń Jozef Kostelansky tak tłumaczył, po co ten moduł:
„AI jest teraz w pętli decyzyjnej po obu stronach.” / „AI is now in the loop on both sides.”
Organizatorzy zaznaczali, że agenci mają przyspieszać pracę zespołów bez rezygnacji z ludzkiego nadzoru.

ENISA znalazła cztery luki, opiekunowie kodu potwierdzili 95 proc. zgłoszeń
Unijna agencja ds. cyberbezpieczeństwa ENISA wykryła za pomocą modeli OpenAI cztery podatności w oprogramowaniu używanym przez instytucje UE. Poprawki opublikowano dla wszystkich czterech. Według Politico, na które powołuje się The Next Web, jedna z luk miała wysoki poziom ryzyka i pozwalała przejąć konta użytkowników. ENISA i CERT-EU, zespół chroniący systemy instytucji unijnych, od lipca aktywnie skanują te systemy zaawansowanymi modelami.
Listopadowy wspólny raport ENISA i CERT-EU opisuje przegląd 27 projektów oprogramowania. Wykorzystano w nim kilka modeli czołowych firm, w tym modele OpenAI dostępne przez Daybreak i wtyczkę Codex Security. Opiekunowie oprogramowania ocenili 88 potencjalnych problemów i potwierdzili 95 proc. z nich, czyli około 84. Ta liczba dotyczy wszystkich testowanych modeli łącznie. Nie jest to wynik samego OpenAI, choć tak można by ją odczytać z komunikatu firmy.
OpenAI podaje też, że dało dostęp do swoich modeli francuskiej agencji ANSSI oraz krajowym agencjom cyberbezpieczeństwa w Niemczech i w Polsce. Komunikat nie wymienia, o które instytucje chodzi w Niemczech i w Polsce. Ukraińskie Ministerstwo Transformacji Cyfrowej używa Daybreak do ochrony infrastruktury cywilnej.
Liczba 300 mld tokenów robi wrażenie. Bardziej zainteresowało mnie jednak to, co powiedział szef NCIA. Agencja chce zrozumieć ekonomię tokenów i porównywać konkurencyjne rozwiązania. Tak mówi klient, który nie zamierza przywiązywać się do jednego dostawcy, i uważam to za zdrowe podejście. Komisja Europejska w lipcowym planie działania w sprawie cyberbezpieczeństwa i AI sama przyznała, że najbardziej zaawansowane możliwości AI powstają głównie poza Unią. Jeśli obrona sieci Sojuszu i instytucji UE w coraz większym stopniu opiera się na modelach amerykańskich firm, trzeba o tej zależności mówić otwarcie.
Druga sprawa. Przypadek CERT Polska pokazuje, że AI przyspiesza wyszukiwanie luk. Routerów od tego szybciej nikt nie aktualizuje. Shadowserver naliczył w ciągu doby ponad 122 tys. urządzeń MikroTik z SSH dostępnym z internetu. Ile z nich nadal działa na podatnej wersji RouterOS? Nie wiem. Obawiam się, że dokładnie nie wie tego nikt.
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl
CERT Polska wykrył z pomocą GPT-5.5-cyber łańcuch ataku na routery MikroTik
Najbardziej konkretny polski wątek w komunikacie OpenAI to praca CERT Polska, zespołu reagowania na incydenty działającego w NASK. Sławomir Rozbicki z CERT Polska korzystał z modeli GPT-5.5-cyber i GPT-5.6-sol w ramach programu OpenAI Government and Trust Agency Collaboration (GTAC). Modele działały w agentowym środowisku badawczym w odizolowanym laboratorium z urządzeniami MikroTik. Badacze sprawdzili każde znalezisko na prawdziwych systemach RouterOS.
CERT Polska opublikował szczegóły 5 września 2026 r. Zespół opisał sześć podatności w RouterOS, systemie łotewskiej firmy MikroTik. Luki dotyczyły serwera i klienta SSH, usługi bandwidth-test, obsługi certyfikatów X.509 oraz interfejsu WebFig. Dwie z nich, CVE-2026-67276 i CVE-2026-86060 (obie z oceną CVSS 9,2), połączone w łańcuch nazwany MikroTrick, pozwalały przejąć pełną kontrolę nad urządzeniem bez uwierzytelnienia, jeśli usługa SSH była dostępna z internetu. CERT Polska potwierdził, że atakujący wykorzystywali ten łańcuch co najmniej od 2 września.
MikroTik wydał poprawki w wersjach 7.25beta3, 7.24.2, 7.23.4 i 6.49.21. CERT Polska potwierdził, że blokują one zaobserwowane ataki. Administratorom zespół polecił:
- Natychmiast zaktualizować RouterOS.
- Sprawdzić, czy na urządzeniu nie pojawiło się nieznane konto z pełnymi uprawnieniami, zwłaszcza o nazwie „ops”.
- Przejrzeć konfigurację pod kątem nieznanych użytkowników, skryptów, zadań harmonogramu, serwerów proxy i tuneli.
- Szukać w logach wpisów o tworzeniu kont zawierających ciąg „ssh:-2@”.
Według Shadowserver Foundation w 24-godzinnym skanie z 5 września widocznych było co najmniej 122 500 urządzeń MikroTik z dostępnym SSH. Skan nie sprawdzał, czy urządzenia są podatne.
ENISA szacuje, że lukę można dziś wykorzystać 15 minut po ujawnieniu
Komunikat OpenAI pojawia się w czasie, gdy unijne instytucje alarmują, że okno na reakcję gwałtownie się kurczy. W lipcowym dokumencie o cyberbezpieczeństwie w erze czołowych modeli AI ENISA ocenia, że gotowy atak na nowo ujawnioną podatność może powstać w ciągu 15 minut. Cytowane w nim badania podają, że mediana czasu od uzyskania dostępu do wycieku danych wynosi 72 minuty.
CERT-EU powołuje się z kolei na raport Google M-Trends 2026. Średni czas od ujawnienia podatności do jej wykorzystania spadł w nim do około minus siedmiu dni, czyli ataki zaczynają się średnio jeszcze przed wydaniem poprawki. Od 11 września 2026 r. producenci produktów z elementami cyfrowymi muszą zgłaszać aktywnie wykorzystywane podatności przez platformę przewidzianą w unijnym Cyber Resilience Act.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz dodatkowych źródeł, w tym oficjalnego komunikatu OpenAI z dnia 17.11.2026, wspólnego raportu ENISA i CERT-EU z listopada 2026 r. oraz SecurityWeek. Polski kontekst: komunikat CERT Polska z 05.09.2026. Dane weryfikowano także w materiałach ENISA, CERT-EU, CCDCOE, Help Net Security, Security Affairs, The Decoder, The Next Web (za Politico), Daily Caller i Unite.AI.
Cytat dr. Dylana Browne’a, dyrektora generalnego NCIA, został zweryfikowany z oryginalnym anglojęzycznym komunikatem OpenAI. Wypowiedź Jozefa Kostelansky’ego, dyrektora ćwiczeń Crossed Swords 2026, przytaczamy za relacją SecurityWeek.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji o wykorzystaniu modeli AI w cyberobronie NATO i Unii Europejskiej.