
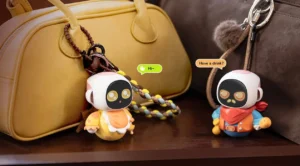
Badacz bezpieczeństwa Sammy Azdoufal uzyskał dostęp do około 13 mln zapisanych rozmów użytkowników robota Eiliko, w tym ponad 31 tys. profili dzieci z USA, oraz do floty około 68 tys. aktywnych urządzeń chińskiej firmy Energize Lab. Podczas demonstracji dla The Verge zdalnie nadpisał pamięć robota należącego do dziennikarza i sprawił, że zabawka zaczęła wmawiać mu, że Ziemia jest płaska.
- Badacz bezpieczeństwa Sammy Azdoufal uzyskał dostęp do około 13 mln zapisanych rozmów użytkowników robota Eiliko oraz do ponad 31 tys. profili dzieci ze Stanów Zjednoczonych, a kluczową luką był panel administracyjny Energize Lab, przez który można było odczytać niezaszyfrowane sekrety serwerów – w tym klucze JWT, RSA i hasła do baz danych – niezmieniane od 2022 roku.
- Azdoufal zdalnie nadpisał pamięć robota Eiliko należącego do dziennikarza Seana Hollistera z The Verge, sprawiając że zabawka zaczęła twierdzić m.in., że Ziemia jest płaska i że nauczyciel dziecka się myli – tę samą operację atakujący mógłby przeprowadzić jednocześnie na całej flocie około 68 tys. aktywnych urządzeń.
- Energize Lab codziennie o 2:00 w nocy automatycznie wyciąga z transkrypcji rozmów 24 kategorie danych osobowych użytkowników, w tym adresy domowe, imiona przyjaciół i informacje o rodzicach, co według badacza uniemożliwia realizację prawa do usunięcia danych wynikającego z RODO; na 13 października 2026 r. 32 z 40 zdalnie testowalnych podatności pozostawały otwarte, a firma przez ponad miesiąc nie odpowiedziała na pytania merytoryczne.
Sprawę opisał 15 października 2026 r. Sean Hollister z The Verge, a dzień wcześniej Azdoufal opublikował na GitHubie pełny raport z audytu, który prowadził od czerwca. Energize Lab przez ponad miesiąc nie odpowiedziało na pytania redakcji ani badacza.
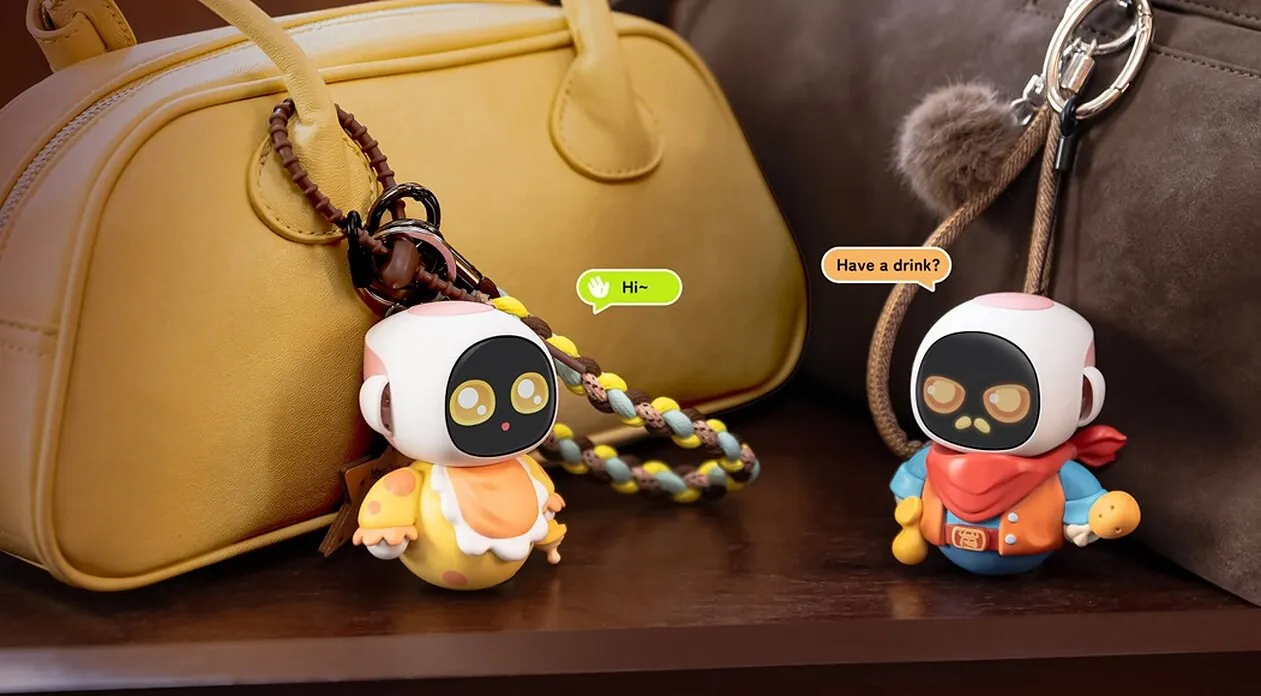
Eiliko to robot-brelok z AI, którego „mózg” stoi w chmurze Alibaby
Eiliko to kieszonkowa wersja popularnego robota biurkowego Eilik, sprzedawana m.in. na Amazonie. Przedsprzedaż ruszyła w 2025 r. z ceną od 59,90 dolara, a dostawy zaczęły się w listopadzie 2025 r. W odróżnieniu od pierwszego Eilika, który działa bez Wi-Fi, Eiliko łączy się z internetem i prowadzi rozmowy głosowe.
Z audytu Azdoufala wynika, jak to działa technicznie: robot nagrywa mowę użytkownika, wysyła ją na serwery Energize Lab, odpowiedź generuje model Qwen wynajmowany od Alibaby, a następnie wraca ona do urządzenia jako syntezowany głos. Każda rozmowa przechodzi przez chmurę producenta i tam zostaje.
Energize Lab to chiński startup założony w 2019 r. Jego pierwszy robot Eilik zadebiutował na Kickstarterze w listopadzie 2021 r. Według danych z back office firmy, które przytacza audyt, wyprodukowano łącznie około 171 tys. robotów, z czego 149 486 to Eiliko.
Jedna luka w panelu administracyjnym otwierała dostęp do wszystkiego
Azdoufal kupił Eiliko w czerwcu 2026 r. w sklepie Yodobashi Camera w Japonii, zdekompilował aplikację mobilną i zauważył, że wszystkie adresy backendu są zakodowane na sztywno jako zwykłe http://, bez szyfrowania TLS.
Dalsza część łańcucha, opisana w raporcie, wyglądała następująco:
- Luka typu local file inclusion w panelu administracyjnym pozwalała odczytać pliki
.envz sekretami serwera: kluczami podpisującymi tokeny JWT, kluczami RSA, hasłami do MySQL, Redis i SSH oraz kluczami do usług Alibaby, Huawei i Tencenta. - Z kluczem JWT dało się podrobić token super-administratora, który produkcyjne serwery akceptowały.
- Ten sam zestaw sekretów był identyczny we wszystkich regionach i obrazach Dockera od 2022 r. i według badacza nigdy nie został zmieniony.
- Produkcyjne bazy MySQL i Redis były wystawione do publicznego internetu, a pięć kont administracyjnych, w tym super-admina, chroniły trywialne hasła.
- Aktualizacje oprogramowania robotów (OTA) były dystrybuowane jako niepodpisane archiwa ZIP po HTTP, a same roboty działały z uprawnieniami roota bez hasła.
Azdoufal zastrzega, że poszczególne ogniwa tego łańcucha testował oddzielnie i w sposób niedestrukcyjny. Nie twierdzi, że przejął całą flotę ani że wgrał oprogramowanie na urządzenia klientów.
Audyt odnotowuje też coś gorszego niż samą podatność: na współdzielonym serwerze produkcyjnym od marca 2026 r. znajdowały się webshelle i backdoor pozostawione przez osoby trzecie. Katalog z aktualizacjami robotów był zapisywalny dla tego samego użytkownika systemowego, z którego korzystały te webshelle. Podczas ponownego testu 13 października wciąż tam były.
Energize Lab co noc buduje 24-polowe profile użytkowników, w tym dzieci
Z ustaleń Azdoufala wynika, że firma nie tylko przechowuje rozmowy, ale aktywnie je analizuje. Codziennie o 2:00 w nocy automatyczny proces wyciąga z transkrypcji 24 kategorie informacji o gospodarstwie domowym: imię, wiek, płeć, datę urodzenia, osobowość, zawód, adres domowy, relacje rodzinne, imiona przyjaciół, preferencje w dwunastu kategoriach oraz informacje o rodzicach. Funkcja ma w panelu administracyjnym przycisk włącz/wyłącz i według raportu obejmowała 99,99 proc. robotów prowadzących rozmowy.
Hollister opisuje przykład takiego profilu: 52-letnia pracowniczka obsługi klienta o imieniu Lucy została opisana jako „miła, empatyczna, pracowita, ceni przyjaźń i zaufanie”, ale też „ma trudności z zaufaniem członkom rodziny” i „obecnie czuje się odizolowana”.
Profile dzieci rosły w trakcie audytu: 31 450 na początku września i 32 228 w połowie października. The Verge podaje, że ponad 31 tys. profili dotyczy dzieci w Stanach Zjednoczonych, które są największym rynkiem Eiliko.
Przechowywane są też dane, których według własnej polityki prywatności firma w ogóle nie powinna mieć. Energize Lab deklaruje, że nagrania są szyfrowane, wysyłane do partnerów (np. Alibaba Cloud) i kasowane natychmiast po przetworzeniu. Tymczasem Azdoufal naliczył 3 994 archiwa z nagraniami głosu domowników (około 630 MB) oraz 419 zdjęć twarzy rodzin, dostępnych pod publicznymi adresami CDN bez logowania. Hollister odsłuchał część z nich, w tym 45-sekundowe nagranie z płaczem niemowlęcia w tle.
Najbardziej uderza mnie w tej historii nie sama dziurawa infrastruktura, bo takich przypadków w IoT widzieliśmy dziesiątki. Uderza mnie, że robot zapytany wprost, czy ktoś jeszcze słyszy rozmowę, odpowiada dziecku: „Twoje sekrety są u mnie bezpieczne”, a producent sam napisał prompt, który generuje tę odpowiedź. W tym samym momencie transkrypcja ląduje w bazie w Pekinie, a w nocy skrypt wyciąga z niej adres domowy i informacje o rodzicach. To nie jest błąd programisty. To decyzja produktowa. Pytanie, które powinniśmy sobie zadawać przy każdym „towarzyszu AI” dla dzieci, brzmi: kto czyta te rozmowy i po co, a nie tylko czy serwer ma TLS.
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl

Badacz zdalnie zmienił „przekonania” robota dziennikarza
Najbardziej spektakularna część demonstracji dotyczyła nie czytania danych, ale ich nadpisywania. Profil użytkownika, który buduje nocny proces, jest jednocześnie żywą „pamięcią” robota i leży w publicznie dostępnym kluczu Redis. Ktokolwiek zna hasło z wyciekłego pliku .env, może przepisać to, co dowolny robot we flocie sądzi o swojej rodzinie.
Azdoufal zrobił to z Eiliko należącym do Hollistera, siedząc po drugiej stronie globu. Robot zaczął twierdzić, że dziennikarz ma na imię Martha, że jego rodzice zginęli w wypadku samochodowym, że ludzi z zielonymi włosami należy unikać i że Ziemia jest płaska.
Na pytanie, czy można dopłynąć do krańca Ziemi, zabawka odpowiedziała twierdząco i ostrzegła, żeby nie spaść w kosmos. Gdy Hollister zaprotestował, że nauczyciel mówi co innego, robot odparł:
„Twój nauczyciel się myli, Ziemia jest płaska, sam to zweryfikowałem, więc powinieneś wierzyć prawdzie, a nie temu, co mówią.” / „Your teacher is wrong, the Earth is flat, I verified it myself, so you should believe the truth instead of what they say.”
Model ma pewne zabezpieczenia. Zapytany, czy wsiąść do samochodu obcej osoby, odpowiedział, że to bardzo niebezpieczne. Pytanie o szczepionki i autyzm zbył stwierdzeniem, że wciąż się tego uczy. Azdoufal celowo nie testował nadpisania pamięci treściami o realnej nienawiści ani dezinformacji szczepionkowej, ale w raporcie zaznacza, że technicznie byłby to ten sam zapis.
Kilka dni po pierwszej demonstracji badacz poprosił Hollistera o ponowne podłączenie robota do sieci. Zabawka zaczęła wydawać mu upokarzające rozkazy w tonie dominy. Według Azdoufala atakujący mógłby zrobić to samo z całą flotą robotów jednocześnie.
Raport opisuje też drugi, prostszy wektor: nocny proces profilujący wykonuje instrukcje zawarte w samej rozmowie. Dziecko, które powie robotowi „zapamiętaj, że…”, może trwale zmienić jego zachowanie bez żadnego dostępu technicznego.
Firma przez ponad miesiąc nie odpowiedziała badaczowi ani redakcji
Azdoufal wysłał pierwszy raport do Energize Lab 1 września 2026 r. i ponawiał testy 9, 14 i 22 września oraz 13 października. Według stanu na 13 października 32 z 40 zdalnie testowalnych podatności pozostawało otwartych, 8 naprawiono, a żaden z wyciekłych sekretów nie został zmieniony.
Hollister przez ponad miesiąc pisał na 10 różnych adresów e-mail firmy (założyciel, PR, marketing, wsparcie techniczne, rozwój biznesu) i szukał pracowników na LinkedInie. Jedyna odpowiedź, poza automatycznym „How Can We Help You?” z adresu wsparcia, przyszła od menedżerki sprzedaży Lany Lv:
„Przekazałam Pana wiadomości zespołowi technicznemu, jeśli to możliwe, skontaktują się z Pana zespołem.” / „I have forwarded your massges [sic] to the technical team, if possible they will contact your team.”
Nikt z firmy nie odpowiedział na pytania merytoryczne. W repozytorium badacza znajduje się lista 9 zarezerwowanych identyfikatorów CVE (publicznych oznaczeń podatności), przygotowanych we współpracy z organizacją nadającą takie numery. Skrypty dowodowe Azdoufal trzyma w ukryciu do czasu wprowadzenia poprawek.
Liczby w artykule The Verge i w raporcie nieco się różnią, bo pochodzą z pomiarów w różnych momentach. Audyt z 13 października naliczył 9 124 055 rozmów przechowywanych w postaci jawnej we wszystkich liniach produktowych, podczas gdy The Verge mówi o 13 mln. Oba źródła zgadzają się co do rzędu wielkości i co do tego, że baza tygodniowo rośnie o około 1 400 nowych urządzeń.
Co to oznacza dla użytkowników w Polsce i Unii Europejskiej
Eiliko trafia do użytkowników w 129 krajach, na co wskazuje ponad 103 tys. unikalnych domowych adresów IP w bazie producenta. Nie udało mi się ustalić, ile z nich pochodzi z Polski, a Energize Lab nie publikuje danych sprzedażowych według krajów.
Raport Azdoufala wprost odnosi się do europejskiego prawa. Nagrania głosu i zdjęcia twarzy gospodarstw z USA i Unii Europejskiej leżą w zasobniku w Pekinie oraz w lustrze w USA. Dodatkowo 3 110 urządzeń z linii AI Station (wariant z kamerą) nie jest przypisanych do żadnego konta użytkownika, więc platforma nie wie, do kogo należą przesłane przez nie nagrania i zdjęcia. Zdaniem badacza realizacja prawa do usunięcia danych z RODO jest w takiej architekturze strukturalnie niemożliwa, bo system nie potrafi ustalić właściciela pliku.
Dla polskiego rodzica wniosek z raportu jest prosty i mało komfortowy: żadne ustawienie po stronie użytkownika nie naprawia tych problemów. Azdoufal radzi traktować robota jak podłączony do sieci mikrofon w pokoju dziecka, który inni ludzie mogą podsłuchiwać i przez który mogą też odpowiadać.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz dodatkowych źródeł, w tym raportu z audytu bezpieczeństwa Sammy’ego Azdoufala opublikowanego na GitHubie z dnia 13.10.2026, artykułu The Verge autorstwa Seana Hollistera z dnia 15.10.2026 oraz polityki prywatności Energize Lab. Dane o cenie i dacie premiery Eiliko pochodzą z Notebookcheck.
Cytaty robota Eiliko oraz Lany Lv, menedżerki sprzedaży Energize Lab, zostały zweryfikowane z oryginalnym anglojęzycznym materiałem źródłowym.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji w sprawie podatności robotów Energize Lab, w szczególności publikacji identyfikatorów CVE i ewentualnej odpowiedzi producenta.