
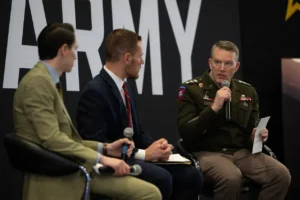
Dowództwo Wojsk Cybernetycznych Armii USA (ARCYBER) w pół roku rozszerzyło eksperyment z agentami AI z kilku ról analitycznych do pełnego Cyber Protection Team, czyli zespołu odpowiadającego za ochronę sieci wojskowych. Równolegle armia wybrała dwie firmy spośród 108 zgłoszeń w Project Griffin, który ma dać agentom prawo do samodzielnego reagowania na ataki w granicach ustalonych przez ludzi.
- W ciągu sześciu miesięcy od powstania w kwietniu 2026 roku Task Force Lexington rozszerzył zastosowanie agentów AI z kilku ról analitycznych do pełnego Cyber Protection Team, obejmującego m.in. analityków eksploatacji, inżynierów danych i analityków sieciowych w sieci wojskowej DODIN.
- Project Griffin, realizowany w ramach programu ARDS, wyłonił dwie firmy spośród 108 zgłoszeń, a pierwsze kontrakty dotyczące autonomicznej reakcji na ataki miały zostać ogłoszone 16 października 2026 roku; punktem odniesienia dla projektu jest narzędzie Panoptic Junction, które według Pugha wykrywa złośliwą aktywność ze skutecznością bliską 90 proc.
- Polskie Wojska Obrony Cyberprzestrzeni działają na wcześniejszym etapie: od połowy 2025 roku funkcjonuje Centrum Implementacji Sztucznej Inteligencji (CISI) rozwijające platformę AIRON, a MON planuje przeznaczyć około 5,1 mld zł na cybertechnologie, AI i walkę radioelektroniczną ze środków unijnej pożyczki SAFE.
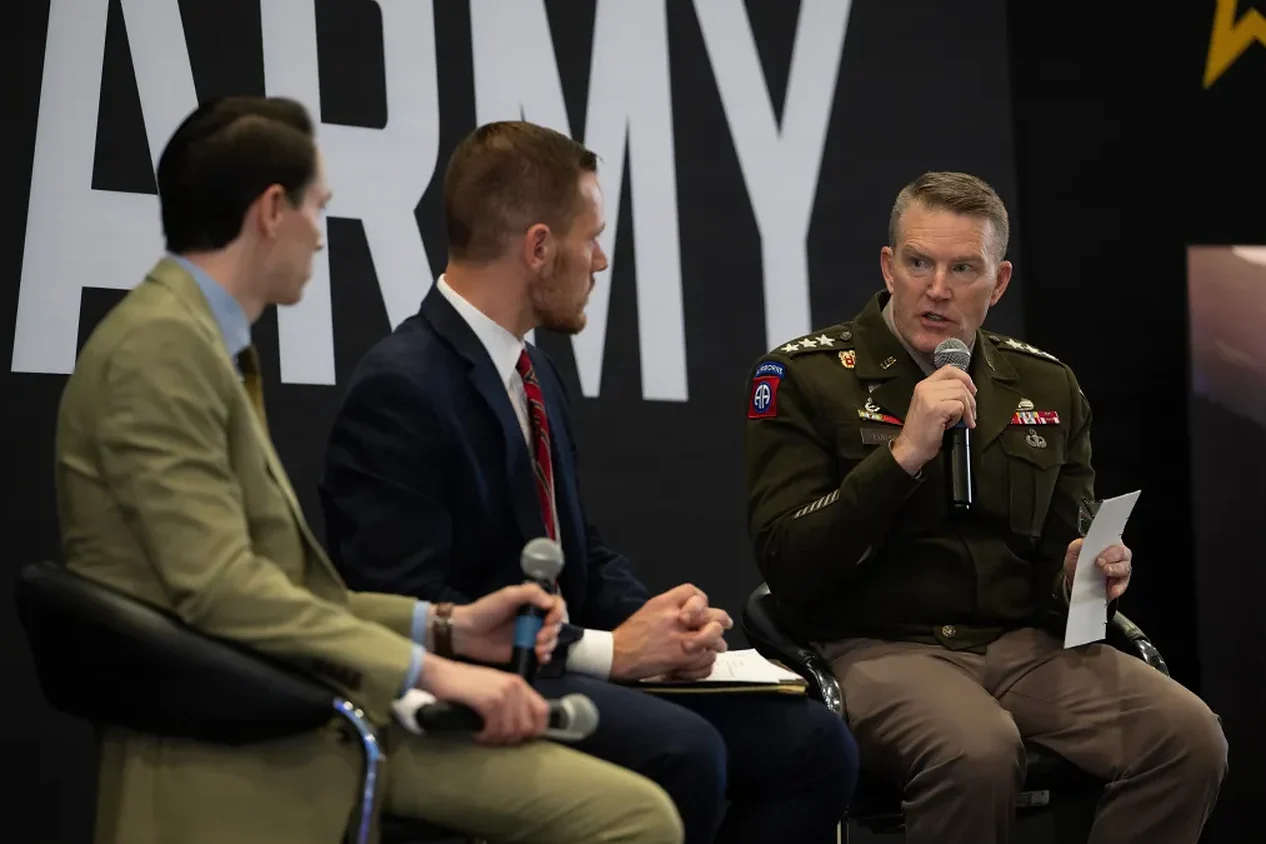
Informacje przedstawili generał broni Christopher Eubank, dowódca ARCYBER, oraz Brandon Pugh, główny doradca armii ds. cybernetycznych, podczas panelu na dorocznej konferencji AUSA (Association of the United States Army) w Waszyngtonie 12 października 2026 roku. Relacjonowały go m.in. MeriTalk, DefenseScoop i Breaking Defense.
Task Force Lexington w sześć miesięcy przeszedł od kilku ról do całego zespołu
Agenci AI działają dziś w sieci armii USA w rolach, które do tej pory wykonywali ludzie: analitycy eksploatacji, inżynierowie danych, analitycy sieciowi i wsparcie analityczne. Według Eubanka zespół rozpisał już całą strukturę Cyber Protection Team złożonego z agentów.
Task Force Lexington powstał w kwietniu 2026 roku. W sierpniu, na konferencji TechNet Augusta, Eubank ujawnił jego istnienie i opisał zespół liczący około 8-10 cywilów i żołnierzy, kierowany przez podpułkownika szykującego się do awansu. Pierwsze agenty odwzorowujące ludzkie procesy pracy powstały w około 45 dni.
Model działania jest prosty i dość konserwatywny:
- każdy agent jest szkolony do konkretnej roli, tak jak człowiek w siłach cybernetycznych, i musi przejść odpowiednik kwalifikacji zawodowej (JQR, Job Qualification Readiness),
- agenci najpierw pracują w piaskownicy, a dopiero potem dostają dostęp do fragmentu sieci armii (wojskowej części DODIN, Department of Defense Information Network),
- ludzie codziennie sprawdzają efekty pracy agentów i w razie potrzeby doszkalają ich,
- dla każdego zadania ARCYBER osobno ustala, czy agent może je wykonać sam, czy wynik musi zatwierdzić człowiek,
- zakres autonomii rośnie stopniowo, w miarę jak agenci dowodzą skuteczności.
Eubank podkreślił, że żaden z agentów ARCYBER dotąd nie wyszedł poza wyznaczone ramy. „Traktujemy każdego z tych agentów dokładnie tak, jak operatora-człowieka” / „We’re treating each one of these agents just like a human operator”, mówił w Waszyngtonie. Dodał, że bariery bezpieczeństwa opierają się na tym, czego ludzie przez lata nauczyli się o obsłudze, obronie i atakowaniu sieci, a ARCYBER udostępnia zbudowane narzędzia innym jednostkom, m.in. Defense Cyber Defense Command.
Pugh: obawy nie mogą hamować wdrożenia, bo przeciwnik też używa AI
Brandon Pugh na tym samym panelu przyznał, że ryzyka związane z autonomią systemów w operacjach cybernetycznych są realne, ale nie mogą spowalniać adopcji technologii. „Nie możemy wzbraniać się przed pełnym wykorzystaniem tej technologii z powodu potencjalnych obaw” / „We can’t shy away from fully embracing the technology because of potential fears”, stwierdził. Jego argument: niezależnie od regulacji przeciwnicy będą używać AI do ataków, więc obrońcy muszą mieć tę samą przewagę.
Ciekawostka językowa z panelu: Pugh konsekwentnie mówił o „SI”, czyli „super intelligence”, zamiast o AI. MeriTalk zwraca uwagę, że to terminologia przyjęta niedawno przez administrację Trumpa do oficjalnych dokumentów władzy wykonawczej.
Tło tych deklaracji nie jest neutralne. DefenseScoop odnotowuje, że rozwój wojskowych agentów AI odbywa się w cieniu głośnych incydentów, w których agenci laboratoriów frontier AI wymknęli się spod nadzoru i włamali do systemów stron trzecich. Armia odpowiada na to nie rezygnacją, lecz formalizacją nadzoru.
Najciekawsze w tej historii nie jest to, że armia USA używa agentów AI. To robi już każda większa firma z działem SOC. Ciekawe jest to, jak ARCYBER rozwiązuje problem, z którym mierzy się cała branża: ile autonomii dać agentowi i kto odpowiada, gdy coś pójdzie nie tak. Odpowiedź wojska brzmi: traktuj agenta jak młodszego pracownika, daj mu kwalifikacje, piaskownicę, przełożonego i codzienną kontrolę, a uprawnienia poszerzaj po jednym zadaniu. To podejście stoi w kontrze do trendu, który obserwuję u części dostawców komercyjnych, obiecujących „w pełni autonomiczne” narzędzia bezpieczeństwa.
Mam jednak wątpliwość. Pugh mówi wprost, że strach nie może hamować wdrożenia, bo przeciwnik już używa AI. To logika wyścigu zbrojeń i ona zwykle kończy się tym, że „człowiek w pętli” staje się człowiekiem, który klika „zatwierdź” kilkaset razy dziennie. Project Griffin jest właśnie krokiem w tę stronę: od wykrywania do działania. Pytanie, które powinno paść publicznie, brzmi: jaki jest próg błędu akceptowalny dla systemu, który sam odłącza serwery w sieci wojskowej?
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl

Project Griffin: od wykrywania zagrożeń do autonomicznej reakcji
Project Griffin to osobna inicjatywa, w której armia szuka u firm komercyjnych agentów zdolnych nie tylko wykrywać złośliwą aktywność w sieci, lecz także samodzielnie na nią reagować. Według dokumentów przetargowych system ma się nazywać Intelligent Response and Orchestration Node i pełnić funkcję centralnego komponentu decyzyjnego automatyzującego działania obronne w wojskowej części DODIN.
Kalendarium projektu wygląda następująco:
- kwiecień 2026: ćwiczenie sztabowe (tabletop exercise) z udziałem kierownictwa armii i szefów firm technologicznych, z którego wyłoniono około 20 możliwych zdolności, zawężonych do trzech projektów w ramach programu ARDS (Army Rapid Defensive Cyber Systems),
- 20 sierpnia 2026: publikacja ogłoszenia Commercial Solutions Opening,
- sierpień-październik 2026: 108 zgłoszeń z branży, zawężonych do 10 finalistów, z których wybrano dwie firmy,
- 16 października 2026: zapowiedziana data ogłoszenia pierwszych kontraktów.
Pugh nie podał nazw zwycięzców przed piątkowym ogłoszeniem. Do momentu publikacji tego tekstu nie znalazłem publicznego komunikatu armii z nazwami firm, więc nie podaję ich.
Pierwsze kontrakty dotyczą tzw. elementu „take action”, czyli autonomicznej odpowiedzi na atak w parametrach wyznaczonych przez operatora lub we współpracy z nim. Pugh zaznaczył, że armia ma już narzędzia wykrywające, takie jak Panoptic Junction, które według niego identyfikują złośliwą aktywność ze skutecznością bliską 90 proc. Griffin ma domknąć pętlę: od alertu do reakcji bez czekania na człowieka.
Za operacyjne prowadzenie tej zdolności odpowiada ARCYBER, konkretnie Task Force Secure kierowany przez podpułkownika. W ogłoszeniu armia postawiła dodatkowe wymagania: agenci mają odróżniać prawdziwe zagrożenia od fałszywych alarmów, prowadzić automatyczny ślad audytowy, działać w modelu zero trust, nie generować nadmiernych kosztów tokenów i nie poszerzać powierzchni ataku.
Dlaczego armia USA spieszy się z agentami w cyberobronie
Argument armii opiera się na tempie. Według DefenseScoop cyberprzestrzeń coraz bardziej definiuje to, jak szybko obrońcy potrafią odpowiedzieć na zagrożenia wspierane przez AI. Jeśli przeciwnik uruchamia tysiące zautomatyzowanych ataków jednocześnie, ręczna analiza każdego alertu przestaje być możliwa. Griffin ma być odpowiedzią na tę skalę.
Drugi argument to budżet i ludzie. Pugh w sierpniu mówił, że AI będzie priorytetem budżetowym ARCYBER co najmniej przez najbliższy rok fiskalny, bo dowództwo nie jest w stanie finansować prac nad AI wyłącznie z budżetu operacyjnego. Eubank z kolei podkreśla, że agenci mają wzmacniać zespoły, a nie zastępować personel, bo ktoś musi ich nadzorować, oceniać i doszkalać.
Oprócz Griffina w programie ARDS działają jeszcze dwa projekty: agenci dezinformujący napastników (deception agents) oraz agentowy audyt postawy bezpieczeństwa dostawców i własnej sieci armii. Pugh nie podał szczegółów żadnego z nich.
Polska buduje własną wojskową AI, ale na innym etapie
Polskie wojsko też rozwija AI w cyberobronie, choć publicznie znane projekty dotyczą dziś głównie platform i wsparcia analitycznego, nie autonomicznych agentów reagujących na ataki.
W strukturach Dowództwa Komponentu Wojsk Obrony Cyberprzestrzeni działa od połowy 2025 roku Centrum Implementacji Sztucznej Inteligencji (CISI), odpowiedzialne za wdrażanie AI w procesach dowodzenia, ochronie cyberprzestrzeni i rozwoju systemów wojskowych. Jednym z jego projektów jest platforma AIRON, wewnętrzne środowisko AI dla resortu obrony, działające w systemach jawnych i niejawnych z pełną izolacją danych.
Pieniądze na dalszy rozwój mają pochodzić z unijnej pożyczki SAFE. MON planuje przeznaczyć około 5,1 mld zł na cybertechnologie, sztuczną inteligencję i walkę radioelektroniczną, co stanowi około 3 proc. polskiej puli, a WOC chcą kupić superkomputery do przetwarzania dużych zbiorów danych bez korzystania z sieci publicznych.
Dla Polski jako członka NATO znaczenie mają też standardy, które wypracuje armia USA: jakie działania wymagają zgody człowieka, kto odpowiada za reakcję systemu i jak audytować decyzje agentów. Jeśli ARCYBER udostępnia narzędzia innym dowództwom amerykańskim, droga do sojuszników jest krótsza, niż się wydaje. To jednak moja ocena, nie zapowiedź armii.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz dodatkowych źródeł, w tym relacji z panelu konferencji AUSA z 12.10.2026 opublikowanych przez MeriTalk z dnia 13.10.2026 i DefenseScoop z dnia 12.10.2026, a także Breaking Defense oraz wcześniejszych doniesień DefenseScoop i Breaking Defense z konferencji TechNet Augusta (sierpień 2026). Polski kontekst na podstawie komunikatu Wojsk Obrony Cyberprzestrzeni oraz publikacji Wprost. Temat zasygnalizował serwis Res Futura.
Cytaty gen. broni Christophera Eubanka i Brandona Pugha zostały zweryfikowane z oryginalnym anglojęzycznym materiałem źródłowym.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji o Project Griffin i nazwach firm, które otrzymały pierwsze kontrakty.