

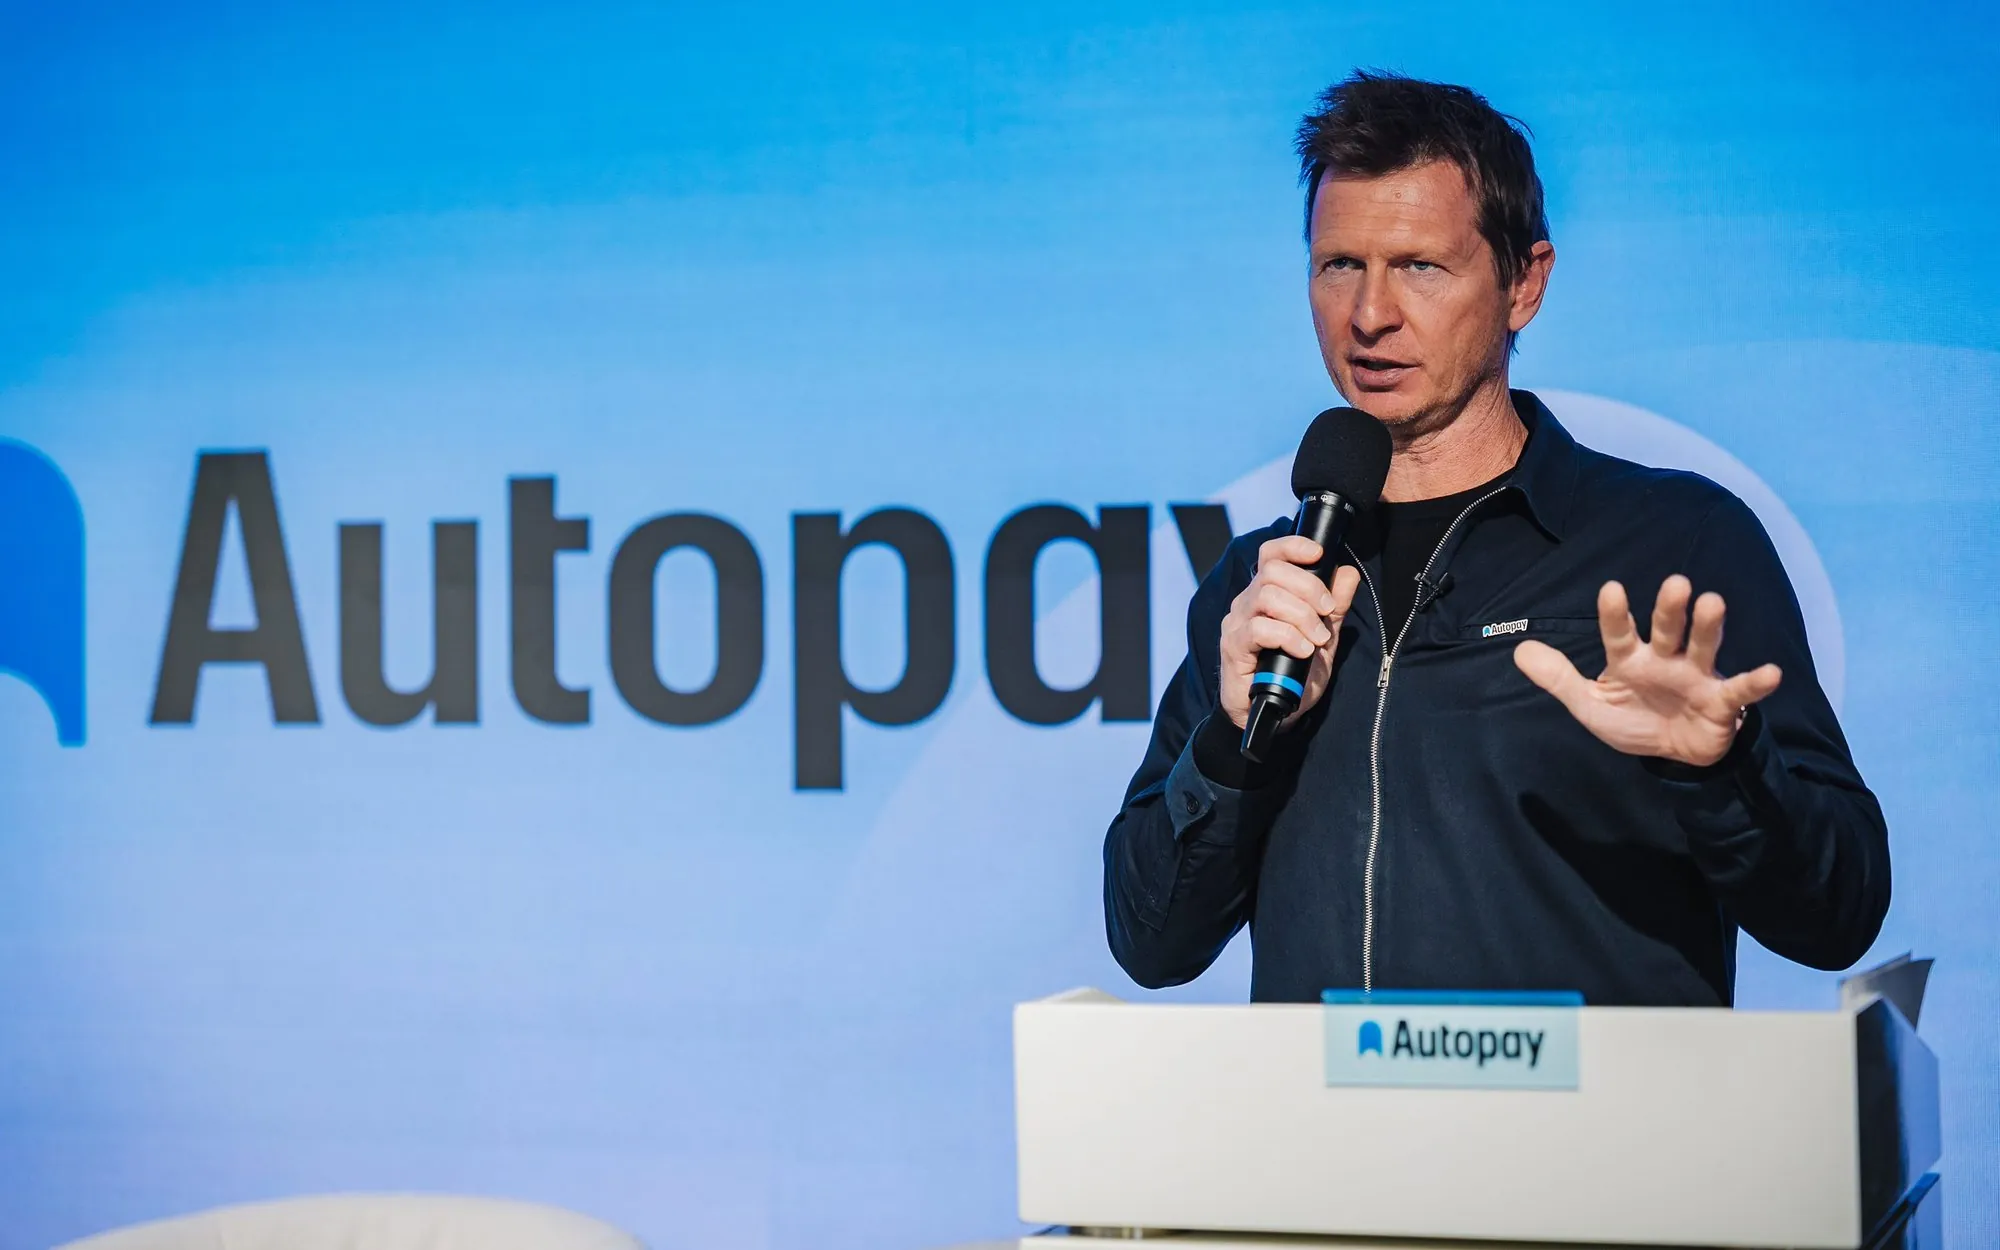
Autopay S.A., sopocki operator płatności internetowych, wykrył 11 listopada 2026 r. nieautoryzowany dostęp do swojej infrastruktury i do części danych o przetworzonych płatnościach. Spółka twierdzi, że atak był w dużej mierze zautomatyzowany przy użyciu sztucznej inteligencji, i rozsyła klientom ostrzeżenia, że w rękach atakujących mogły się znaleźć m.in. adresy e-mail, adresy IP i dane kart płatniczych.
- 11 listopada 2026 r. Autopay S.A. wykrył nieautoryzowany dostęp do swojej infrastruktury, w wyniku którego w rękach atakujących mogły się znaleźć adresy e-mail, adresy IP, numery telefonów oraz dane kart płatniczych klientów, choć spółka nie potwierdziła, że dane zostały skopiowane lub wykorzystane.
- Autopay opisuje atak jako silnie zautomatyzowany z użyciem dużego modelu językowego – atakujący poruszali się po sieci przy użyciu prawidłowych poświadczeń i standardowych narzędzi administracyjnych, a czas od uzyskania dostępu do eskalacji uprawnień skrócił się z tygodni do godzin.
- CERT Polska zarejestrował w 2025 r. 260,8 tys. incydentów cyberbezpieczeństwa, o 152 proc. więcej niż rok wcześniej, a incydent w Autopay dotyka potencjalnie szerokiego grona osób – spółka obsługuje miesięcznie około 10 mln użytkowników i kilkadziesiąt tysięcy sklepów internetowych w Polsce.
Autopay nie wie jeszcze, czy dane skopiowano
Autopay nie potwierdził, że dane zostały skopiowane lub wykorzystane. Nie wyklucza jednak takiej możliwości i dlatego zawiadamia bezpośrednio każdą osobę, której dane mogą dotyczyć. Liczby poszkodowanych spółka nie podaje. Zakres zdarzenia wciąż jest przedmiotem szczegółowej analizy bezpieczeństwa.
Oficjalny komunikat spółka opublikowała 13 listopada. Według RMF FM i serwisu kicb.pl, które dotarły do treści wiadomości wysyłanych klientom, atakujący mogli uzyskać dostęp do:
- adresu e-mail,
- numeru telefonu (u osób, które płaciły za doładowanie telefonu),
- adresu IP,
- danych karty płatniczej użytej do zapłaty.
Autopay nie sprecyzował, jakie dokładnie dane kart były w zasięgu atakujących. Nie wiadomo więc, czy chodzi o pełne numery z datą ważności, czy o dane częściowe.
Incydent zgłoszono Prezesowi Urzędu Ochrony Danych Osobowych, policji i CSIRT KNF, czyli zespołowi reagowania na incydenty działającemu przy Komisji Nadzoru Finansowego. Zuzanna Szybisty z biura prasowego Autopay zapewnia, że płatności są bezpieczne. Według niej zdarzenie nie miało i nie ma wpływu na przetwarzanie transakcji, a usługi przez cały czas pozostawały dostępne.
Atakujący nie użyli złośliwego oprogramowania ani phishingu
Z dotychczasowej analizy Autopay wynika, że atak nie wykorzystywał ani złośliwego oprogramowania, ani phishingu. Spółka określa go jako atak „zupełnie nowego typu z masowym wykorzystaniem narzędzi sztucznej inteligencji, na które wiele instytucji i firm nie jest jeszcze przygotowanych”.
Więcej szczegółów podał Sekurak, który rozmawiał z menedżerem bezpieczeństwa Autopay i dostał od spółki oficjalną wiadomość. Według tych informacji atak był silnie zautomatyzowany i prawdopodobnie prowadzony z pomocą dużego modelu językowego. Po okresie „inkubacji” atakujący działali bardzo szybko. W ciągu kilku sekund wykonywali operacje na dziesiątkach zasobów i po każdej blokadzie zmieniali ścieżkę. Narzędzia pisano doraźnie pod konkretne środowisko, a ich kod miał cechy kodu generowanego przez AI. Czas od uzyskania dostępu do eskalacji uprawnień skrócił się z tygodni do godzin.
Atakujący przemieszczali się między strefami sieci przez systemy, którym środowisko ufa:
- narzędzia do monitorowania,
- potoki CI/CD, czyli systemy automatycznego budowania i wdrażania oprogramowania,
- automatyzację wdrożeń,
- systemy zarządzania hasłami.
Większość działań wykonywano za pomocą prawidłowych poświadczeń i standardowych narzędzi administracyjnych. Każdy krok wyglądał jak zwykła praca administratora, przez co nie uruchamiał typowych alarmów. Stacji roboczych pracowników atakujący nie infekowali.
Po wykryciu ataku Autopay odciął zidentyfikowane kanały dostępu, unieważnił poświadczenia, a zaatakowane serwery odizolował, zabezpieczył do celów dowodowych i odbudował. Spółka wymienia też klucze z partnerami i prowadzi analizę powłamaniową z zewnętrznymi certyfikowanymi podmiotami. Szczegółowy opis metod sprawców trafił do CSIRT KNF, który ma go rozesłać w sektorze finansowym. Publicznie Autopay go nie ujawnia: „Ze względów bezpieczeństwa oraz ochrony innych podmiotów na rynku nie podajemy publicznie szczegółów technicznych” – wyjaśnia Szybisty.
Komunikat Autopay czytam dwa razy i widzę w nim dwie rzeczy. Pierwsza budzi szacunek. Spółka przekazała szczegółowy opis metod atakujących do CSIRT KNF, żeby inne instytucje finansowe mogły się przygotować, zanim ten sam schemat trafi do nich. Tak powinna wyglądać współpraca w sektorze.
Druga rodzi pytania. Określenie „atak zupełnie nowego typu” brzmi dramatycznie, a dziś nie da się go zweryfikować, bo szczegóły techniczne są niejawne. Poruszanie się po sieci z prawidłowymi poświadczeniami i narzędziami administracyjnymi zna każdy specjalista od testów penetracyjnych. Nowe jest tempo. Jeśli eskalacja trwa godziny zamiast tygodni, zespół bezpieczeństwa, który przegląda alerty raz dziennie, przegrywa z góry.
Klienci zasługują jednak na prostą odpowiedź, jakie dokładnie dane kart były w zasięgu atakujących. Od tego zależy, czy wystarczy czujność, czy trzeba zastrzec kartę. Dopóki Autopay tego nie powie, opowieść o sztucznej inteligencji przykrywa pytanie o zakres wycieku.
Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl

Anthropic opisał podobny schemat rok temu
Ataki prowadzone głównie przez AI zostały już opisane publicznie. W listopadzie 2025 r. Anthropic opublikował raport o kampanii szpiegowskiej, którą wykrył w połowie września 2025 r. i przypisał chińskiej grupie wspieranej przez państwo, oznaczonej jako GTG-1002. Atakujący zmanipulowali model Claude Code tak, by działał jak autonomiczny agent. Według Anthropic AI wykonała 80-90 proc. pracy operacyjnej, a ludzie wkraczali tylko w kilku decyzyjnych momentach.
Celem było około 30 organizacji, w tym duże firmy technologiczne, instytucje finansowe, producenci chemikaliów i agencje rządowe. Niewielka część ataków się powiodła. Rzecznik Anthropic powiedział serwisowi Decrypt, że kampania pokazuje przejście „od AI w roli doradcy do AI w roli operatora” / „moving from AI as advisor to AI as operator”.
Raport Anthropic wskazywał też słabość takich ataków. Model czasem halucynował poświadczenia albo raportował, że zdobył tajne informacje, które w rzeczywistości były publicznie dostępne. W przypadku Autopay nie wiadomo, jakich modeli użyli atakujący. Spółka mówi jedynie, że ma dowody na automatyzację wspieraną przez AI.
Autopay obsługuje płatności milionów Polaków
Skala działalności Autopay wyjaśnia, dlaczego incydent może dotyczyć szerokiego grona osób. Spółka, założona w 1999 r. jako Blue Media, w sierpniu 2023 r. formalnie zmieniła nazwę na Autopay. Przy okazji rebrandingu informowała, że w 2022 r. przez jej systemy przeszło około 600 mln transakcji o łącznej wartości ponad 40 mld zł. Z jej usług korzystało wtedy miesięcznie 10 mln osób i około 35 tys. firm.
W 2024 r. przychody Autopay wyniosły 1,21 mld zł, o 7,3 proc. więcej niż rok wcześniej. Z bramki płatniczej spółki korzysta kilkadziesiąt tysięcy sklepów internetowych w Polsce. Autopay obsługuje też szybkie płatności za rachunki, doładowania telefonów i płatności cykliczne. Na rynku bramek płatniczych konkuruje m.in. z PayU, Przelewy24 i Tpay.
Najbardziej rozpoznawalnym produktem grupy jest aplikacja do automatycznych opłat za autostrady A1, A2 i A4. W 2023 r. korzystało z niej około 2 mln kierowców. Aplikację formalnie dostarcza Autopay Mobility sp. z o.o. z tej samej grupy. Według regulaminu dostawcą płatności jest w niej jednak Autopay S.A., czyli spółka, która zgłosiła incydent. Kierowcy nie powinni więc zakładać, że sprawa ich nie dotyczy.
To nie pierwszy problem Autopay z danymi klientów. W 2023 r. część użytkowników aplikacji dostała zamiast regulaminu plik z adresami e-mail innych osób, około 150 tys. adresów. Tamto zdarzenie było jednak pomyłką przy wysyłce, nie cyberatakiem.
Klienci Autopay powinni sprawdzić historię kart i uważać na fałszywe wiadomości
Autopay zaleca klientom indywidualnym:
- regularne sprawdzanie historii transakcji na koncie i karcie,
- natychmiastowe zgłaszanie bankowi, czyli wydawcy karty, każdej operacji, której nie wykonali,
- ostrożność wobec e-maili, SMS-ów i telefonów, które powołują się na ten incydent.
Ostatnie zalecenie jest ważne. Głośne wycieki szybko stają się pretekstem dla oszustów, którzy podszywają się pod poszkodowaną firmę i „pomagają” zabezpieczyć konto. Prawdziwa wiadomość od Autopay jest możliwa, bo spółka sama zapowiedziała bezpośredni kontakt. Nie podaje się w odpowiedzi na nią danych karty ani kodów. Pytania można kierować na adres klient@autopay.pl, a każdej osobie, której dotyczy zdarzenie, przysługuje prawo do złożenia skargi do Prezesa UODO. Firmy i instytucje zainteresowane wymianą doświadczeń w ochronie przed tego typu atakami spółka zaprasza pod adres cybersecurity@autopay.pl.
Incydent w Autopay wpisuje się w szybko rosnącą liczbę ataków w Polsce. CERT Polska zarejestrował w 2025 r. 260,8 tys. incydentów cyberbezpieczeństwa, o 152 proc. więcej niż rok wcześniej. Pod koniec września 2026 r. nieuprawniony dostęp do swoich serwerów zgłosiła też Fakturownia, popularny polski serwis do wystawiania faktur. Według jej komunikatu atakujący mogli zobaczyć m.in. numery rachunków bankowych i dane o płatnościach.
Źródła i metodologia
Artykuł powstał na podstawie analizy redakcji AIPORT.pl oraz dodatkowych źródeł, w tym oficjalnego komunikatu Autopay S.A. z dnia 13.11.2026 i informacji przekazanych przez spółkę serwisowi Sekurak, wypowiedzi biura prasowego Autopay dla PAP opublikowanych przez TVP Info 15.11.2026 oraz raportu Anthropic z listopada 2025 r. Wykorzystano także informacje RMF FM, kicb.pl, Decrypt, Forbes Polska, XYZ, Telepolis, Tabletowo oraz dane CERT Polska.
Cytaty Zuzanny Szybisty z biura prasowego Autopay pochodzą z materiału PAP. Cytat rzecznika Anthropic został zweryfikowany z anglojęzycznym materiałem źródłowym serwisu Decrypt.
Komentarz redakcyjny i ocena kontekstu branżowego: Piotr Wolniewicz, Redaktor Naczelny AIPORT.pl.
Artykuł będzie aktualizowany w miarę pojawiania się nowych informacji o cyberataku na Autopay i zakresie wycieku danych.


Jeden komentarz
Pingback: AI dla zajętych #47: 9-15 listopada ‘26 – Nvidia bez Jensena Huanga, Anthropic idzie na giełdę z wyceną 1,4 bln dolarów, atak AI na Autopay - AIPORT.pl